Küçük İşletme Siber Güvenlik Rehberi, Nereden Başlamalı
Küçük işletme siber güvenlik planına nereden başlanır? Hesap envanteri, parola, oltalama, yedek, cihazlar ve veri ihlali için bir başlangıç sırası.
 Hakkı Kaan Ada · 9 dk okuma
Siber güvenlik denince akla karanlık odadaki korsanlar ve büyük banka saldırıları gelir. Bir kuaförün, oto servisin ya da küçük bir e-ticaret sitesinin karşılaştığı tablo ise çok daha sıradandır: eski çalışanın elinde kalan Google hesabı, kargo bildirimi gibi görünen bir e-posta, herkesin bildiği kasa bilgisayarı şifresi, hiç denenmemiş bir yedek. Bu rehber, teknik bilgi gerektirmeden önce neyi korumanız gerektiğini ve hangi sırayla ilerleyeceğinizi anlatıyor.
Bu yazı bir dizinin ana rehberi. Burada genel çerçeveyi çiziyoruz, her konunun ayrıntısını ise ayrı bir bölümde anlatıyoruz. Birleşik Krallık'ın ulusal siber güvenlik merkezi NCSC'nin küçük kuruluşlar için hazırladığı rehber de aynı noktanın altını çizer: önerilerin birçoğu teknik uzmanlık gerektirmez ve güvenlik tek bir kişinin sırtında kalmamalıdır.
Önce neyi kaybetmekten korkuyorsunuz
Güvenlik planına bir araçla değil, neyi kaybetmekten korktuğunuzla başlanır. Şu dört soruyu dükkândaki gerçek duruma bakarak cevaplayın:
- Hangi hesap kapanırsa iş durur? Çoğu esnaf için WhatsApp hattı, Google İşletme Profili, e-posta ve varsa sipariş paneli.
- Hangi bilgi kaybolursa geri gelmez? Müşteri kayıtları, cari hesaplar, faturalar, servis geçmişi, fotoğraflar.
- Hangi bilgi başkasının eline geçerse sorun olur? Müşteri telefonları, kimlik ve adres bilgileri, ödeme kayıtları, sağlıkla ilgili notlar.
- Para hareketini kim başlatabilir? IBAN değişikliği, tedarikçi ödemesi, sanal POS paneli.
Ortaya çıkan liste, korumanız gerekenlerin listesidir. Geri kalan her şey ikinci sırada gelir.
Hesap envanteri: ilk ve en verimli iş
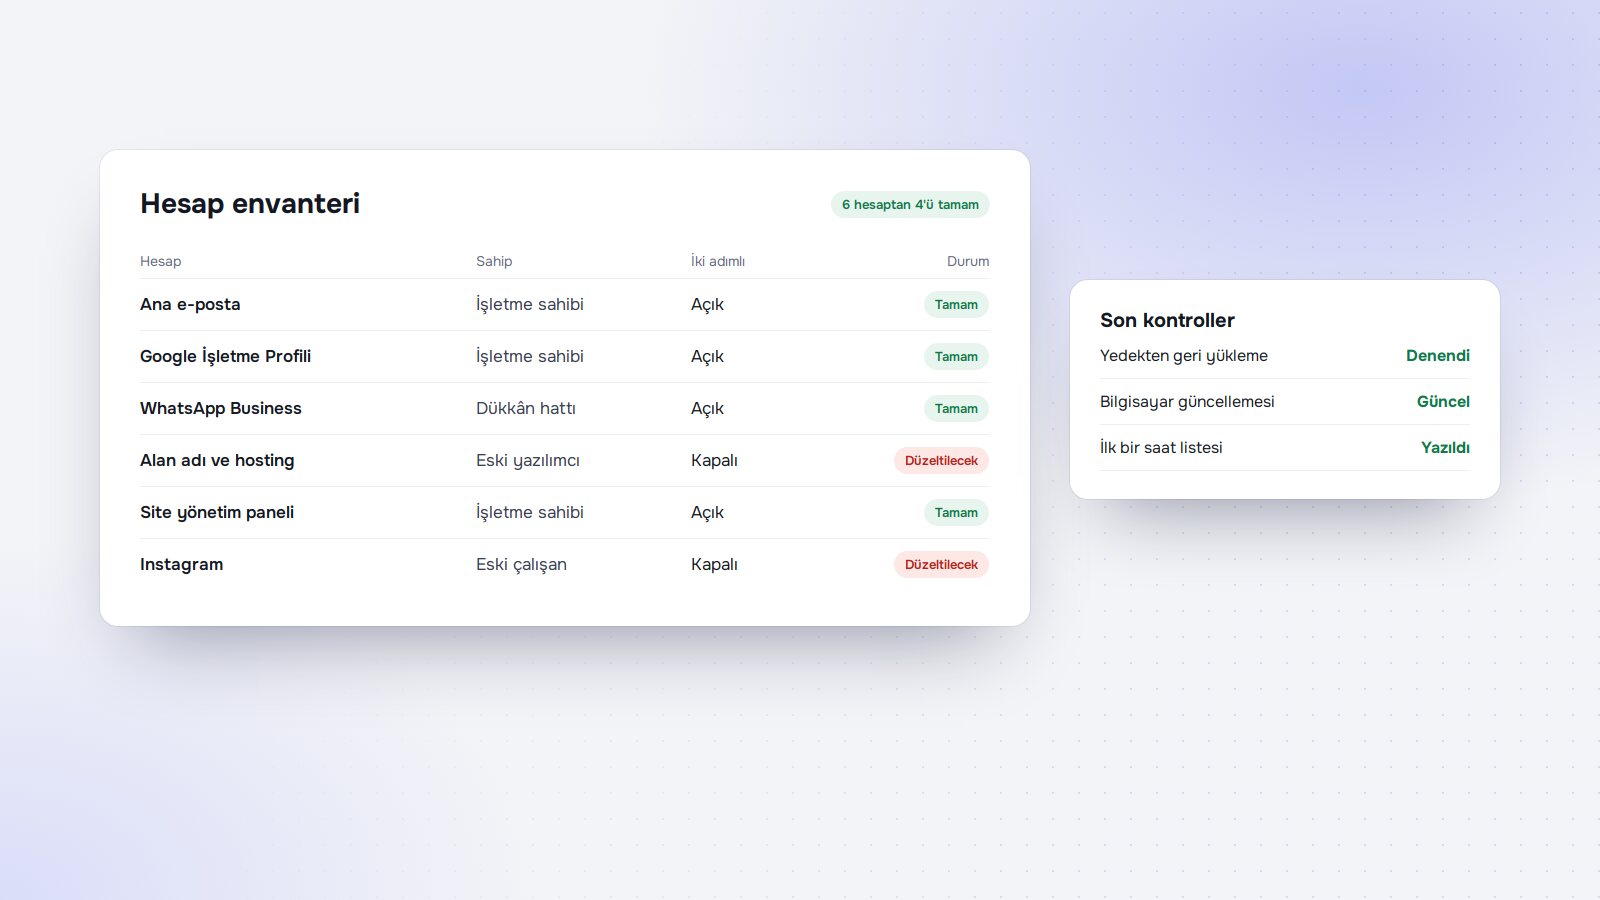
Küçük işletmelerde en sık gördüğümüz güvenlik açığı teknik bir açık değil, sahiplik sorunudur. Alan adı siteyi yapan kişinin üzerindedir, Instagram eski çalışanın telefonuna bağlıdır, Google profilinin sahibinin kim olduğu bilinmez. Bir sayfalık bir tablo bu sorunu açıkça gösterir:
| Hesap | Kimin adına | Kurtarma e-postası ve telefonu | İki adımlı doğrulama | Başka kim erişiyor |
|---|---|---|---|---|
| Ana e-posta | ||||
| Google İşletme Profili | ||||
| WhatsApp Business | ||||
| Instagram, Facebook | ||||
| Alan adı ve hosting | ||||
| Site yönetim paneli | ||||
| Sanal POS ve banka | ||||
| Muhasebe, e-Arşiv, randevu, sipariş |
Tabloyu doldururken boş kalan her hücre yapılacak bir iştir. Tabloya parola yazmayın; bu sayfa kapıların yerini gösterir, anahtarları saklamaz. Alan adı ve hosting tarafında sahipliği netleştirmek için hosting yazımıza bakabilirsiniz.
Beş katmanlı plan
1. Hesapları kilitlemek
Her önemli hesapta ayrı bir parola kullanın ve iki adımlı doğrulamayı açın. İşe e-postadan başlayın, çünkü diğer hesapların parola sıfırlama bağlantıları oraya gelir. Bu katmanı iki adımlı doğrulama ve parola düzeni bölümünde adım adım anlattık.
2. Sahte mesajı tanımak
Birçok saldırı insanı kandırarak başlar: sahte kargo bildirimi, sahte vergi mesajı ya da "IBAN'ımız değişti" e-postası. Teknik önlemlerden önce basit bir kural koyun: parayla ya da parolayla ilgili her talep, mesajın geldiği kanalın dışında, bildiğiniz bir numara aranarak doğrulanır. Bir tedarikçinin IBAN değişikliğini telefonla sormak bir dakika sürer.
3. Yedeklemek ve denemek
Yedek, geri yüklenebildiği kadar yedektir. Hangi veriyi, ne sıklıkla, nereye aldığınızı yazın ve yılda en az bir kez geri yüklemeyi deneyin. Yedek aynı bilgisayarda ya da sürekli bağlı bir diskte duruyorsa bilgisayarla birlikte kaybolabilir. Site tarafı için web sitesi yedekleme yazımıza bakın.
4. Siteyi ve eklentileri güncel tutmak
Güncellenmeyen WordPress eklentileri, saldırganların küçük sitelere girdiği bilinen yollardan biridir. Geliştiricisinin bıraktığı bir eklentiyi nasıl fark edeceğinizi kapatılan WordPress eklentisi yazımızda, sitenin genel kontrolünü web sitesi güvenliği yazımızda anlattık.
5. Cihazları ve çalışanları düzene sokmak
Kasa bilgisayarı, dükkân telefonu ve çalışanların kişisel telefonları aynı risk zincirinin parçasıdır. Ekran kilidi, güncellemeler, herkes için ayrı kullanıcı ve işten ayrılan kişiyi hesaplardan çıkaran kısa bir liste bu katmanın özüdür.
İşletme türüne göre öncelik
| İşletme | En kritik varlık | İlk üç iş |
|---|---|---|
| Restoran, kebapçı | WhatsApp hattı, sipariş paneli, müşteri adresleri | WhatsApp doğrulaması, panel kullanıcıları, kasa bilgisayarı |
| Kuaför, klinik, veteriner | Randevu kayıtları, müşteri notları | Herkese ayrı kullanıcı, yedek, kayıtlara erişim sınırı |
| Oto servis, teknik servis | Servis geçmişi, cari hesaplar | Yedek, ortak şifrenin kaldırılması, müşteri cihazı kuralları |
| E-ticaret, butik | Site paneli, ödeme ve kargo hesapları | İki adımlı doğrulama, eklenti güncellemesi, sipariş verisi yedeği |
| Mali müşavir, ofisler | E-posta, müşteri belgeleri | E-posta güvenliği, oltalama kuralı, dosya paylaşım izinleri |
Tablo yalnız başlangıç sırasını gösterir. Kendi listenizde en çok para ve müşteri kaybettirecek hesabı en üste alın, sonra aşağıya doğru ilerleyin.
Bir şey olursa: ilk bir saat
Sakin bir günde bu listeyi yazıp tezgâhın altına koyun. Olay anında düşünmek zordur.
- Saati not edin. Neyin, ne zaman ve kim tarafından fark edildiğini yazın.
- Yayılmayı durdurun. Şüpheli bilgisayarı ağdan çıkarın; kapatıp açmadan önce yapacağınız işlemleri düşünün.
- Parolayı temiz cihazdan değiştirin. Önce e-postanın, sonra etkilenen hesabın parolasını değiştirin ve açık oturumları kapatın.
- Müşteriyi yanıltacak bir mesaj gittiyse uyarın. Hesabı ele geçirilen işletmenin en acil işi, müşterilerine "ödeme bilgisi istemedik" demektir.
- Destek alın. Bakım firmanızdan, bankanızdan ya da platformun destek hattından yardım isteyin.
- Kişisel veri etkilendiyse hukuki yükümlülüklere hemen bakın.
Son madde için önemli bir süre sınırı var. KVKK Kurulu'nun 2019/10 sayılı kararına göre veri sorumlusu, ihlali öğrenmesinden itibaren gecikmeksizin ve en geç 72 saat içinde Kurula bildirimde bulunmalıdır. Aynı karar, etkilenen kişilerin belirlendikten sonra makul en kısa sürede bilgilendirilmesini ve ihlal ile alınan önlemlerin kayıt altına alınmasını da istiyor. Bu yazı hukuki danışmanlık değildir; ihlal şüphesinde hukuk danışmanınızla hemen görüşün.
Sık duyulan dört yanlış
- "Benim verim kimin işine yarar?" Telefon numarası listesi, müşteri adresi ve hesabın itibarı da kullanılabilir. Ele geçirilen bir işletme hesabı, müşterilerden para istemek için güvenilir bir kılıf olarak kullanılır.
- "Antivirüs var, sorun yok." Antivirüs yararlıdır, ama çalıntı parolayla girişi ya da kandırılan çalışanın yaptığı havaleyi durdurmaz.
- "Siteyi yapan firma hallediyor." Sözleşmede yazmıyorsa büyük ihtimalle yapmıyordur. Yedeğin nerede durduğunu ve son güncellemenin ne zaman yapıldığını sorun.
- "Bulut hesabında her şey güvende." Hizmet sağlayıcı kendi altyapısını korur, ama yanlışlıkla silinen dosyanın ve zayıf parolanın sorumluluğu çoğunlukla sizdedir.
Sorumluluğu kime vermeli
Küçük bir işletmede ayrı bir güvenlik görevlisi olmaz, olması da gerekmez. Ama işin sahibi belli olmalı. Bir kişi hesap envanterini, ayda bir kısa kontrolü ve işten ayrılma listesini takip etsin. Ayda on beş dakikalık bir kontrol yeterlidir: yeni hesap açıldı mı, ayrılan kişi hesaplardan çıkarıldı mı, güncellemeler yapıldı mı, yedek alındı mı? NCSC'nin de hatırlattığı gibi bu kişi tek başına sorumlu değildir; her çalışanın en azından şüpheli bir durumu kime söyleyeceğini bilmesi gerekir. Bir hata yapan çalışanın korkup saklamaması da önemlidir. "Yanlış bağlantıya bastım" diyen kişiyi azarlarsanız bir dahaki sefere size söylemez, siz de olayı günler sonra öğrenirsiniz.
Dizinin bölümleri
Her bölüm tek bir soruya cevap verecek şekilde yazıldı. Altı bölümün hepsine aşağıdan ulaşabilirsiniz.
- İşletme hesabı iki adımlı doğrulama ve parola düzeni. Hangi hesaptan başlanır, hangi doğrulama yöntemi seçilir, ortak şifre nasıl kaldırılır, telefon kaybolursa ne olur.
- Oltalama e-postası nasıl anlaşılır. Sahte fatura, kargo ve IBAN mesajlarının işaretleri, dükkân için üç adımlı kural, bağlantıya basıldıysa yapılacaklar.
- İşletme verisi yedekleme. Neyin yedekleneceği, 3-2-1 kuralının dükkâna uyarlanması, bulut eşitlemenin sınırı ve geri yükleme denemesi.
- WordPress eklenti güvenliği. Eklenti envanteri, puanlı karar tablosu, güvenli silme, güncelleme sırası ve panelden dosya düzenlemeyi kapatmak.
- Veri ihlali bildirimi. 72 saatin planı, KVKK formunda istenen bilgiler, kişi ve kayıt sayısı hesabı, müşteriye gidecek mesaj.
- Çalışan telefonu güvenliği. Cihaz haritası, ortak kasa bilgisayarı, kişisel telefon sınırı, KVKK e-posta denetimi kararı, işten ayrılma listesi.
Bu hafta için tek plan
- Pazartesi: Hesap envanterini doldurun.
- Salı: Ana e-posta ve Google hesabında iki adımlı doğrulamayı açın.
- Çarşamba: WhatsApp hattını korumaya alın, eski çalışanları hesaplardan çıkarın.
- Perşembe: Bilgisayar ve sitede bekleyen güncellemeleri yapın.
- Cuma: Bir dosyayı yedekten geri yüklemeyi deneyin ve "ilk bir saat" listenizi yazın.
Site, sunucu ve yedek tarafını sizin yerinize düzenli takip edecek biri arıyorsanız bakım ve güvenlik hizmetimizi inceleyebilir, kapsamın nasıl olması gerektiğini bakım anlaşması yazımızdan okuyabilirsiniz. İşletmenize uygun planı konuşmak için Teklif Al sayfasından bize yazın.
Kaynaklar
- KVKK Kurul Kararı 2019/10: Kişisel Veri İhlali Bildirim Usul ve Esasları (Alomaliye)
- NCSC (Birleşik Krallık): Small organisations guide to cyber security
Sık sorulan sorular
Küçük bir dükkânı neden hedef alsınlar?
Birçok saldırı kişiye özel değildir. Otomatik taramalar ve toplu oltalama mesajları büyüklüğe bakmaz, açık kapı arar. Çalınan bir e-posta ya da WhatsApp hesabı, küçük işletmede bile müşteriye sahte mesaj göndermek için kullanılabilir.
Pahalı bir güvenlik yazılımı almam gerekiyor mu?
Başlangıçta hayır. Hesap sahipliğini netleştirmek, iki adımlı doğrulamayı açmak, parolaları ayırmak, güncellemeleri yapmak ve yedeği denemek çoğu işletmede ek ücret gerektirmez. Ücretli araçlar bu temel oturduktan sonra anlam kazanır.
Müşteri verisi sızarsa ne kadar sürem var?
KVKK Kurulu'nun 2019/10 sayılı kararına göre veri sorumlusu ihlali öğrendikten sonra gecikmeksizin ve en geç 72 saat içinde Kurula bildirmelidir. Kendi durumunuzu vakit kaybetmeden bir hukuk danışmanıyla değerlendirin.
Bu dizide kaç bölüm var?
Altı bölüm var: parola ve iki adımlı doğrulama, oltalama, yedekleme, WordPress eklentileri, veri ihlali bildirimi ve çalışan cihazları. Hepsinin bağlantısı rehberin sonundaki listede.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.