CISA Apple Açığını İstismar Edilenler Listesine Ekledi
CISA, 2024'te kapatılan bir Apple WebKit açığının saldırılarda kullanıldığını bildirdi. Eski iPhone, iPad ve Mac'ler için envanter ve güncelleme planı.
 Hakkı Kaan Ada · 9 dk okuma
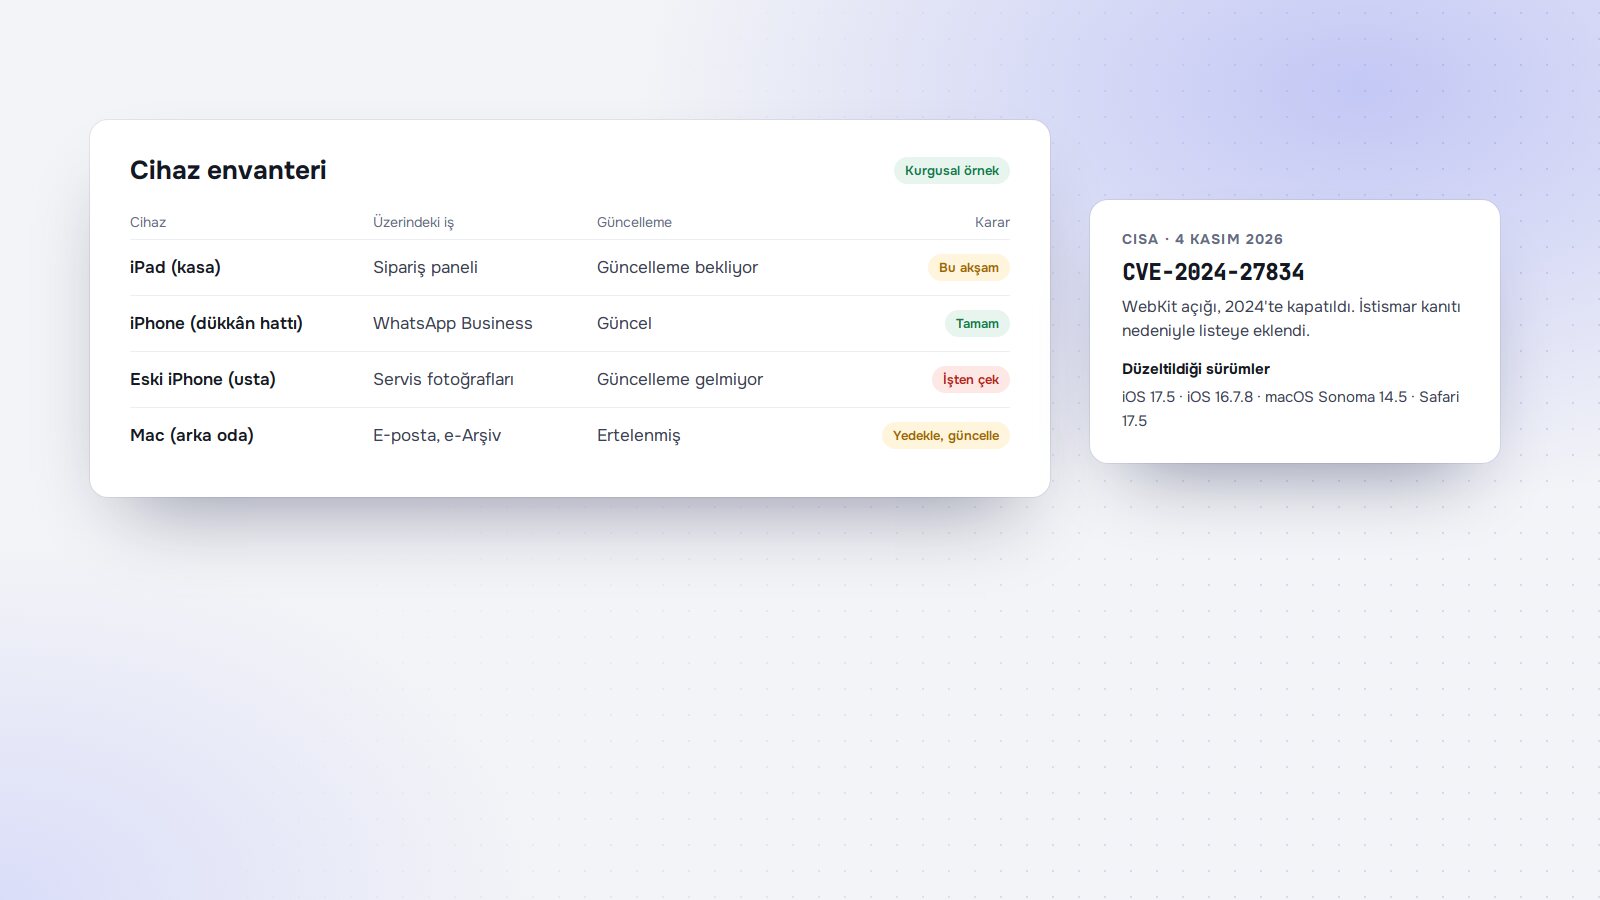
ABD siber güvenlik kurumu CISA, 4 Kasım 2026'da Apple ürünlerini etkileyen bir açığı, saldırılarda kullanıldığına dair kanıt bulunduğu için istismar edilen zafiyetler kataloğuna ekledi. Haberin dikkat çeken yanı tarih: CVE-2024-27834 koduyla bilinen bu açığı Apple 2024 yılında kapatmıştı. Yani iki yılı aşkın süredir düzeltmesi olan bir açık, bugün hâlâ güncellenmemiş cihazlara karşı kullanılıyor.
Bu haber, dükkânda kasanın yanında duran eski iPad'i, ustanın yıllardır değiştirmediği iPhone'u ya da arka odadaki eski Mac'i doğrudan ilgilendiriyor. Aşağıda açığın ne olduğunu, hangi cihazları etkilediğini ve bir işletmenin bir öğleden sonrada yapabileceği cihaz kontrolünü anlatıyoruz. Geçen hafta yazdığımız WhatsApp hesabı uyarısı da güncel olmayan iPhone'lardan söz ediyordu. İki haberin vardığı yer aynı: güncellenmeyen cihaz.
Bilinenler
| Konu | Bilgi | Kaynak |
|---|---|---|
| Açık | CVE-2024-27834, Safari'nin sayfa motoru WebKit'te | NVD, Apple |
| Etkisi | Bellekte okuma ve yazma yetkisi elde etmiş bir saldırgan Pointer Authentication korumasını aşabiliyor | NVD |
| Düzeltildiği sürümler | Safari 17.5, iOS ve iPadOS 17.5, iOS ve iPadOS 16.7.8, macOS Sonoma 14.5, tvOS 17.5, watchOS 10.5 | NVD |
| Apple'ın yayın tarihi | macOS Sonoma 14.5 için 13 Mayıs 2024 | Apple |
| CISA kataloğuna giriş | 4 Kasım 2026, istismar kanıtı nedeniyle | CISA |
| ABD federal kurumlarına verilen süre | 18 Kasım 2026'ya kadar | NVD'deki CISA bilgisi |
CISA'nın duyurusunda saldırıyı kimin, nasıl yaptığına dair ayrıntı yok, biz de bu konuda bir şey yazmıyoruz. Bildiğimiz iki şey var: açık gerçekten kullanılıyor ve düzeltmesi iki yıldır mevcut.
WebKit ve Pointer Authentication nedir
WebKit, Safari'nin web sayfalarını ekrana getiren motorudur. iPhone ve iPad'de diğer tarayıcılar ve uygulamaların içinde açılan web sayfaları da büyük ölçüde bu motoru kullanır. Bu yüzden WebKit'teki bir açık yalnız Safari kullananları değil, bir bağlantıya dokunan ya da bir uygulamanın içinde sayfa açan herkesi ilgilendirebilir.
Pointer Authentication ise Apple işlemcilerinde, bellekteki adreslerin saldırganca değiştirilmesini zorlaştıran bir korumadır. Bu açık cihazı tek başına ele geçirmez. Ancak başka bir açıkla birleştiğinde bu korumayı aşmaya yarar. Saldırılar genellikle böyle birkaç açığın art arda kullanılmasıyla yapılır ve güncellenmemiş bir cihazda bu açıkların hepsi hâlâ yerindedir.
Hangi cihazlar risk altında
Asıl soru şu: dükkânınızdaki Apple cihazı, NVD'nin saydığı sürümlerden birini ya da daha yenisini çalıştırıyor mu? Çalıştırmıyorsa bu açık o cihazda kapanmamış olabilir. Özellikle şu cihazlara bakın:
- Kasa ya da sipariş için kullanılan eski iPad. Yıllarca yerinden kalkmaz, güncellemesi "iş bozulmasın" diye ertelenir.
- Çalışana verilmiş eski iPhone. İş WhatsApp'ı, e-posta ve müşteri fotoğrafları genellikle bu telefonda durur.
- Arka odadaki eski Mac. Muhasebe ya da tasarım için arada bir açılır, sistem güncellemesi atlanır.
- Apple'ın yeni ana sürüm vermediği modeller. Bu cihazlar bir süre eski sürüm hattında güvenlik güncellemesi alabilir, ama bu destek sonsuza kadar sürmez.
Apple'ın güvenlik sürümleri sayfası son madde için iyi bir örnek. 26 Ekim 2026'da güncel iOS 27.2 ve iOS 26.7.2'nin yanında, iPhone XS ve iPhone XR gibi eski modeller için iOS 18.7.11 de yayımlandı. Demek ki eski bir cihaz da bir süre güncelleme alabiliyor. Önemli olan, alabileceği son güncellemenin cihaza gerçekten yüklenmiş olması.
Bir öğleden sonralık cihaz envanteri
İşletmedeki her cihaz için aşağıdaki tabloyu doldurun. Örnek satırlar kurgusaldır:
| Cihaz | Kullanan | Üzerindeki iş | Kurulu sürüm | Güncelleme durumu | Karar |
|---|---|---|---|---|---|
| iPad (kasa) | Ortak | Sipariş paneli, menü yönetimi | Ayarlar'dan okunur | Bekleyen güncelleme var | Bu akşam güncellenecek |
| iPhone (dükkân hattı) | Tezgâh | WhatsApp Business, Instagram | Güncel | Otomatik güncelleme açık | Bir şey yapmaya gerek yok |
| Eski iPhone (usta) | Usta | Servis fotoğrafları, iş grubu | Eski sürüm hattı | Yeni güncelleme gelmiyor | İş verisi taşınacak, cihaz işten çekilecek |
| Mac (arka oda) | Muhasebe | E-posta, e-Arşiv girişi | Eski macOS | Güncelleme ertelenmiş | Yedek alınıp güncellenecek |
Sürümü iPhone ve iPad'de Ayarlar, Genel, Hakkında bölümünden, Mac'te Apple menüsündeki "Bu Mac Hakkında" ekranından okuyabilirsiniz. Güncelleme durumu için Ayarlar'daki yazılım güncellemesi ekranına bakın. Cihaz "yazılımınız güncel" dese bile eski bir sürüm hattındaysa, Apple'ın güvenlik sürümleri sayfasından o modele çıkan son güncellemeyi kontrol edin.
Karar: güncellemek, sınırlamak ya da işten çekmek
| Cihazın durumu | Yapılacak | Gerekçe |
|---|---|---|
| Güncelleme bekliyor | Yedek alıp bugün güncelleyin | En ucuz ve en etkili önlem budur |
| Eski sürüm hattında ama güvenlik güncellemesi alıyor | Son güncellemeyi yükleyip otomatik güncellemeyi açın | Destek sürdükçe güvenle kullanılabilir |
| Hiç güncelleme almıyor | İş hesaplarını cihazdan çıkarın, cihazı yalnız sınırlı işte kullanın ya da işten çekin | Bundan sonra çıkacak açıklar kapanmayacak |
| Hangi hatta olduğu belirsiz | Modeli ve sürümü yazıp Apple'ın listesinden kontrol edin | Tahminle karar verilmemeli |
Sınırlı işten kasıt şudur: yalnız müzik çalan ya da internete bağlanmadan ürün kataloğu gösteren bir tablet gibi. İş e-postası, WhatsApp, banka uygulaması ve müşteri verisi böyle bir cihazda durmamalı. İşten çekeceğiniz cihazı satmadan ya da atmadan önce bütün hesaplardan çıkış yapın ve cihazı fabrika ayarlarına döndürün.
İşten çekilen cihazdaki veriyi taşımak
Güncelleme almayan bir cihazı kenara koymaya karar verdiğinizde iş bitmez; üzerindeki iş verisini kaybetmeden yeni cihaza taşımak gerekir. Sırayla şunları yapın:
- Hangi hesapların açık olduğunu yazın. WhatsApp, e-posta, Instagram, banka, sipariş paneli, bulut depolama.
- WhatsApp sohbet yedeğini alın. İş hattının yazışmaları sipariş ve onay geçmişinizi içerir; yeni telefona geçmeden önce yedeğin tamamlandığını görün.
- Fotoğrafları ve belgeleri aktarın. Servis ve ürün fotoğraflarını işletmenin ortak klasörüne alın, kişisel bulut hesabında bırakmayın.
- Hesapları yeni cihazda açın ve deneyin. Mesaj gönderip alın, panele girin, iki adımlı doğrulamanın yeni cihazda çalıştığını kontrol edin.
- Eski cihazdan bütün hesaplardan çıkın. Apple hesabından da çıkış yapın, aksi hâlde cihaz sıfırlansa bile hesabınıza bağlı kalabilir.
- Cihazı sıfırlayın. Satacak, bağışlayacak ya da atacaksanız bu adımı atlamayın.
Bu iş için sakin bir gün seçin. İş hattını taşırken bir süre mesaj alamayabilirsiniz; müşterilere başka bir kanaldan haber vermek, kaçan siparişi önler.
Güncellemeyi alışkanlık hâline getirmek
Bu tür haberlere her seferinde yetişmeye çalışmak yerine güncellemeyi düzenli bir iş hâline getirmek daha kolaydır. Birkaç basit kural yeterli:
- Otomatik güncellemeyi açın. Gece şarja takılı duran cihaz güncellemeyi kendiliğinden yükleyebilir.
- Bir sorumlu belirleyin. Her ayın ilk haftası cihaz listesine beş dakika bakacak biri yeter.
- Güncellemeden önce yedek alın. Özellikle kasa ve sipariş cihazında. Yedek düzeni için yedekleme yazımıza bakabilirsiniz.
- Yeni cihaz alırken destek süresini düşünün. Ucuz ama eski bir model, kısa süre sonra güncelleme almayan bir cihaza dönüşebilir.
- Bilinmeyen bağlantılara dokunmayın. WebKit açıkları çoğunlukla bir sayfanın açılmasıyla tetiklenir. Şüpheli bağlantıları tanımayı oltalama yazımızda anlattık.
İki yıllık bir açık neden hâlâ işe yarıyor
Saldırganlar çoğu zaman en yeni açığı değil, en çok cihazda açık kalan açığı kullanır. Küçük işletmede cihazlar uzun yıllar kullanılır, güncelleme sürekli ertelenir, ortak kullanılan bir cihazın kimin sorumluluğunda olduğu da çoğu zaman belli değildir. CISA'nın iki yıllık bir açığı bugün listeye eklemesi, bu alışkanlıkların bir sonucu. Bu yüzden haberde sizi ilgilendiren şey belirli bir CVE numarası değil, cihaz listenizde güncelleme almayan bir satır olup olmadığıdır.
Sık yapılan hatalar
- "Telefon çalışıyor" diye yetinmek. Takılmadan açılan bir cihaz, güncel bir cihaz anlamına gelmez.
- Güncelleme bildirimini ertelemek. "Akşam yaparım" kararı haftalarca uzayabilir.
- Eski cihazda iş hesabını açık bırakmak. Kenara konan cihazda WhatsApp ve e-posta oturumu kalmamalı.
- Yalnız telefonlara bakmak. Mac ve iPad de aynı listede yer almalı.
Cihaz envanterini çalışan kurallarıyla birlikte çalışan telefonu güvenliği yazımızda daha ayrıntılı anlattık. Site ve sunucu tarafını düzenli kontrol ettirmek isterseniz bakım ve güvenlik hizmetimize bakabilirsiniz. Cihaz ve hesap düzeninizi birlikte gözden geçirmek için Teklif Al sayfasından bize yazın.
Kaynaklar
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (4 Kasım 2026)
- NVD: CVE-2024-27834
- Apple: macOS Sonoma 14.5 güvenlik içeriği (CVE-2024-27834 kaydı)
- Apple: Güvenlik sürümleri listesi
Sık sorulan sorular
Bu açık yeni mi?
Hayır. Apple açığı 2024'te kapattı. Yeni olan, CISA'nın 4 Kasım 2026'da saldırılarda kullanıldığına dair kanıt bulunduğu için açığı kataloğuna eklemesi. Bu da iki yıldır güncellenmeyen cihazların hâlâ hedef olduğunu gösteriyor.
Telefonum güncelleme göstermiyor, güvende miyim?
Güncel görünmesi iyi bir işaret, ama telefonun hangi sürüm hattında kaldığına da bakın. Apple'ın güvenlik sürümleri sayfasında modelinize ait son güvenlik güncellemesini kontrol edin. Apple'ın artık güncelleme vermediği bir cihazda iş hesabı tutmayın.
Bu açık tek başına telefonu ele geçirir mi?
NVD'deki açıklamaya göre açık, bellekte zaten okuma ve yazma yetkisi elde etmiş bir saldırganın Pointer Authentication korumasını aşmasına yarıyor. Yani genellikle başka açıklarla birlikte kullanılıyor. Tek başına yetmese de saldırının tamamlanmasını sağlıyor.
Android cihazlar etkileniyor mu?
Bu kayıt yalnız Apple ürünleriyle ilgili. Ancak güncelleme almayan eski cihaz sorunu Android için de geçerli. Aşağıdaki envanter ve güncelleme kuralını işletmedeki bütün cihazlara uygulayın.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.