Çalışan Telefonu Güvenliği, Kasa Bilgisayarı ve Çıkış Listesi
Çalışan telefonu güvenliği nasıl sağlanır? Ortak kasa bilgisayarı, kişisel telefon sınırı, KVKK'nın e-posta kararı ve ayrılan çalışan için yapılacaklar.
 Hakkı Kaan Ada · 10 dk okuma
Küçük işletmede güvenlik açığı çoğu zaman bir saldırgandan değil, bir alışkanlıktan doğar. Kasa bilgisayarının şifresi herkesin bildiği bir kelimedir. Siparişlerin geldiği WhatsApp hattı çalışanın kendi telefonundadır. Eski kalfa hâlâ Instagram hesabına girebilir. Biri işten ayrıldığında da hangi hesaplara eriştiğini kimse hatırlamaz. Bu bölümde dükkândaki cihazları nasıl sınıflandıracağınızı, kişisel telefonda sınırı nereye çekeceğinizi, işverenin denetim hakkının nerede bittiğini ve işten ayrılan kişi için aynı gün yapılacakları anlatıyoruz.
Bu yazı küçük işletme siber güvenlik rehberimizin son bölümü. Önceki bölümde veri ihlali bildirimini anlattık. Buradaki öneriler genel bilgidir ve örnekler kurgusaldır. İş sözleşmesi, çalışan denetimi ve kişisel veri konularında kararı hukuk danışmanınızla birlikte verin.
Cihaz haritası: hangi cihazda ne duruyor
Önce dükkânınızdaki cihazları bir sayfaya yazın. Aşağıdaki gibi bir tablo yeterlidir; örnek satırlar bir oto servisi düşünülerek dolduruldu:
| Cihaz | Kimin | Üzerinde ne var | Risk | Asgari önlem |
|---|---|---|---|---|
| Kasa bilgisayarı | İşletme, ortak kullanım | Muhasebe, müşteri kaydı, e-Arşiv girişi | Şifreyi herkes biliyor, herkes her şeye girebiliyor | Ayrı kullanıcı hesabı, otomatik kilit ve düzenli güncelleme |
| Dükkân telefonu | İşletme | WhatsApp Business, Instagram, fotoğraflar | Kilitli değil, kaybolursa hat da gider | Ekran kilidi, iki adımlı doğrulama ve yedek |
| Usta tableti | İşletme | Servis formu, müşteri telefonu | Atölyede ortada duruyor | Ekran kilidi ve yalnız gerekli uygulamalar |
| Çalışanın kişisel telefonu | Çalışan | Grup yazışmaları, müşteri fotoğrafı | Çalışan ayrılınca veri de onunla gider | Kişisel galeride müşteri verisi tutulmaması kuralı |
| Patronun telefonu | İşletme sahibi | Banka, e-posta ve sahibi olduğu bütün hesaplar | Her şey ona bağlı, kaybolursa iş durur | En güçlü doğrulama ve saklanmış yedek kodlar |
Son sütunu doldururken abartmayın. Küçük işletmede amaç kurumsal bir güvenlik programı değil, en çok zarar verecek birkaç açığı kapatmaktır. NCSC'nin küçük kuruluşlar için hazırladığı rehber de önerilerin çoğunun teknik uzmanlık istemediğini ve sorumluluğun tek kişiye yığılmaması gerektiğini vurgular.
Ortak kasa bilgisayarı için yedi kural
- Herkese ayrı kullanıcı. Mümkünse her çalışan kendi kullanıcı adıyla girsin. Programda işlem kaydı varsa kimin ne yaptığını da görürsünüz.
- Yönetici hesabı ayrı. Program kurma ve ayar değiştirme hesabı günlük kullanımdan ayrı olsun. Günlük kullanıcı yönetici olmasın.
- Kısa ekran kilidi. Müşteri tezgâhın önündeyken açık kalan ekranda sipariş ve kart bilgisi görünmesin.
- Kişisel hesap yok. Kasada kişisel e-posta, sosyal medya ve kişisel bulut hesabı açılmasın. Oturum açık kalırsa bir sonraki kullanan görebilir.
- Tarayıcıya parola kaydetme. Ortak bilgisayarda kaydedilen parolayı o bilgisayarı kullanan herkes kullanabilir.
- USB kuralı. Müşteriden gelen USB belleği kasa bilgisayarına takmayın. Dosya gerekiyorsa başka bir yöntem kullanın.
- Güncelleme günü. Haftada bir sakin saatte sistem ve program güncellemelerini kontrol edin. Sorumlusu belli olsun.
Bu kuralları duvara asın. Küçük işletmede uzun bir yazılı politikadan çok tek sayfalık bir liste okunur.
Dükkân Wi-Fi'si ve kamera
Müşteriye verdiğiniz Wi-Fi şifresi kasa bilgisayarının bağlı olduğu ağın şifresiyse, müşterinin telefonu ile kasa bilgisayarı aynı ağda durur. Modeminiz destekliyorsa misafirler için ayrı ağ açın. Modem ve güvenlik kamerasının fabrika şifresini değiştirin, kamera görüntüsüne kimlerin eriştiğini de hesap envanterine yazın. Ayrılan çalışanın telefonunda kamera uygulaması açık kalmasın.
Kişisel telefonda nereye kadar
Çalışanın telefonunu tamamen iş dışı bırakmak çoğu dükkânda gerçekçi değildir. O yüzden kuralı veri türüne göre koyun:
| Veri | Kişisel telefonda | Bunun yerine |
|---|---|---|
| Vardiya, genel duyuru | Olabilir | Müşteri bilgisi içermeyen grup mesajı |
| Müşteri aracının plakası, cihaz fotoğrafı | Olmamalı | Dükkân telefonu veya servis kaydı |
| Müşteri telefon listesi | Olmamalı | Programda kalsın, dışarı aktarılmasın |
| Sağlıkla ilgili not, kimlik fotoğrafı | Hiç olmamalı | Erişimi sınırlı bir kayıtta tutulsun |
| İş e-postası | Gerekiyorsa, ekran kilidi ve iki adımlı doğrulamayla | Ayrı bir iş hesabı kullanılsın |
| Kasa veya banka girişi | Olmamalı | Yalnız yetkili kişi, kendi cihazından girsin |
Kuralı kişiye değil işe bağlayın. "Sana güvenmiyorum" değil, "müşterinin bilgisi telefonlarda dolaşmasın" deyin. Telefonuna veri kopyalaması gereken bir iş varsa o işin nasıl daha güvenli yapılacağını konuşun. Sık görülen bir örnek: usta aracın fotoğrafını kendi telefonuyla çekip gruba yollar. Bunun yerine fotoğraf servis programına ya da dükkân telefonuna aktarılsın, kişisel galeride kalmasın.
İşveren ne kadar denetleyebilir: 2026/2035 kararı
Güvenlik kaygısıyla çalışanın e-postasını okumak akla gelebilir. KVKK Kurulu'nun 16 Eylül 2026 tarihli, 8 Ekim 2026'da Resmî Gazete'de yayımlanan 2026/2035 sayılı ilke kararı bu konuda doğrudan yol gösteriyor. Karar kurumsal e-posta başta olmak üzere iş için kullanılan iletişim kanallarını kapsıyor. Özeti şöyle:
| Konu | Kararın yaklaşımı | Dükkân için anlamı |
|---|---|---|
| Aracın işverene ait olması | Tek başına sınırsız denetim hakkı vermez | "Hesap benim, okurum" demek yetmez |
| Kullanım kuralları | İş ve özel kullanım ayrılmalı, kurallar açık olmalı | Kuralı önceden yazın ve duyurun |
| Bilgilendirme | "E-posta denetlenebilir" gibi genel bir bildirim yetmez. Sebep, amaç, kapsam, yöntem, erişim hâlleri, saklama süresi ve çalışanın hakları anlatılmalıdır | Hukukçuyla aydınlatma metni hazırlatın |
| Açık rıza | Güç dengesi nedeniyle kural olarak öncelikli dayanak sayılmaz | Çalışana imzalatılan rıza metnine güvenmeyin |
| İçerik denetimi | Kural olarak somut bir şüphe ya da belirli bir olayla bağlantılı meşru bir amaç aranır; genel ve sürekli inceleme yapılmaz | "Arada bir bakayım" yaklaşımı risklidir |
| Kademeli yöntem | Daha az müdahaleci yol yeterliyse ağır yönteme gidilmez | Önce işlem kayıtlarına, en son içeriğe bakın |
| Erişim | Erişim az sayıda görevliyle sınırlanır, kayda geçer ve gizlilik yükümlülüğü doğurur | Kimin baktığı yazılı kalsın |
| İş ilişkisi bitince | Hesap ve veriler için hukuki dayanak yeniden değerlendirilir; işverene süresiz erişim hakkı vermez | Ayrılan kişinin hesabı için planınız olsun |
Kararda, uyulmaması hâlinde KVKK'nın 18. maddesi kapsamında işlem yapılacağı belirtiliyor. Yukarıdaki tablo bir özettir, ayrıntı için kararın tam metnini okuyun. Bir olay için çalışanın yazışmasına bakmanız gerekecekse önce hukuk danışmanıyla konuşun. Veri çalınması şüphesi olaysa bir önceki bölümdeki planı kullanın.
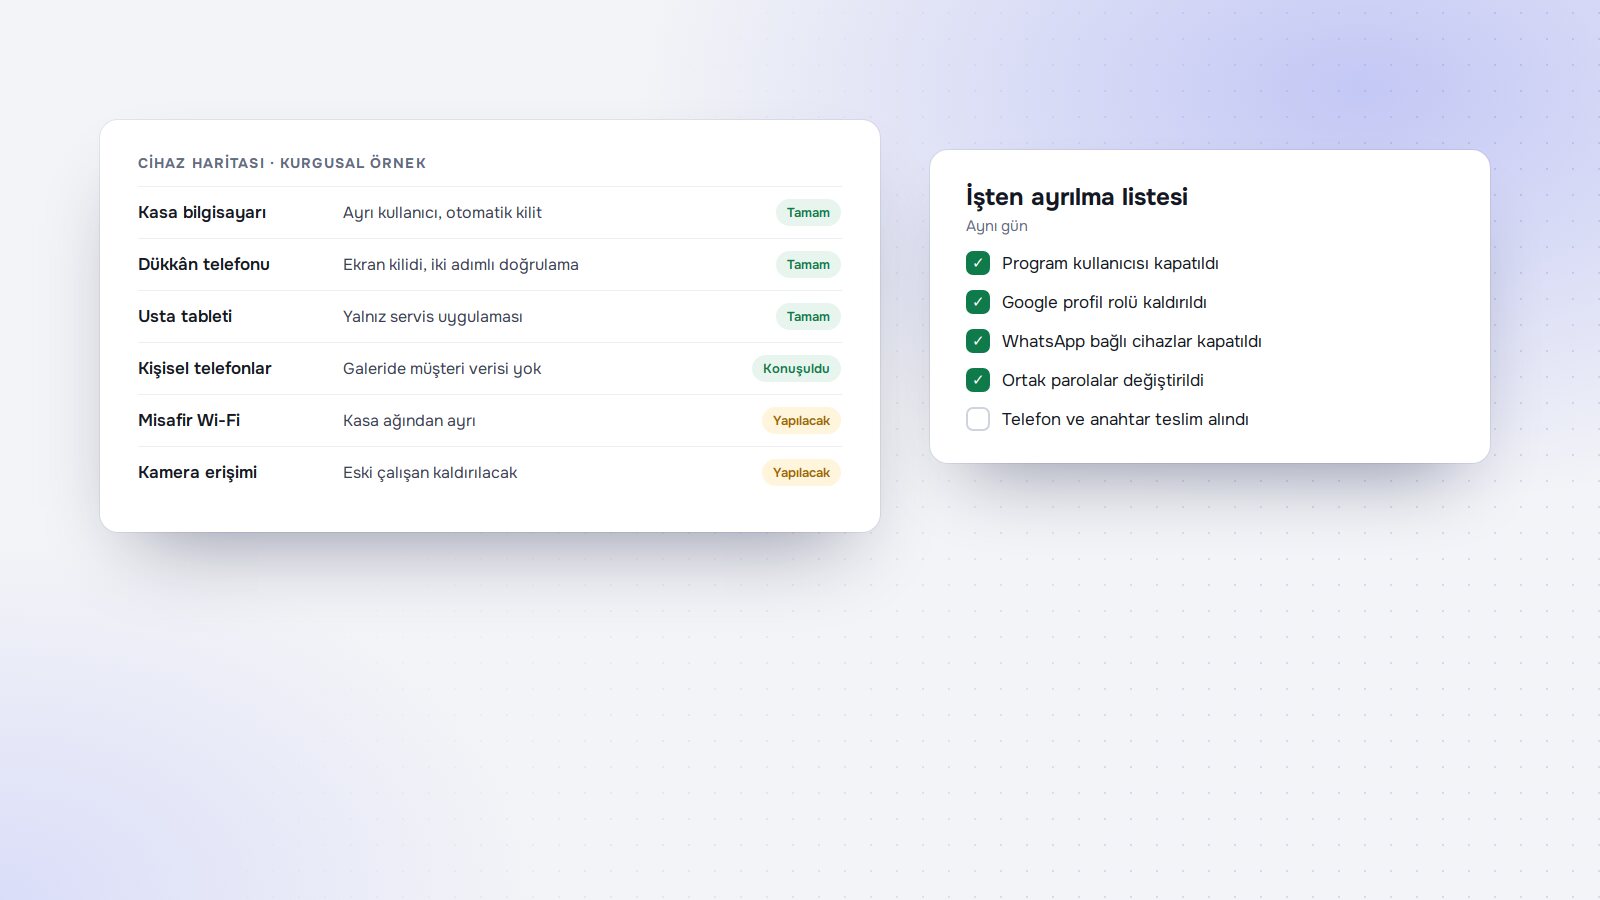
İşten ayrılma listesi: aynı gün yapılacaklar
Bu liste, çalışan dostça ayrılsa bile uygulanır. Çoğu kötü olay kötü niyetten değil, unutulan erişimden çıkar.
| Sıra | Yapılacak | Neden |
|---|---|---|
| 1 | Kasa, servis ve randevu programındaki kullanıcıyı kapatın | Ertesi gün evden erişim olmasın |
| 2 | Kurumsal e-postayı dondurun, gelen postayı kararda belirtilen ilkelere göre yönetin | Müşteri mesajı kaybolmasın, süresiz okuma yapılmasın |
| 3 | Kişiyi Google İşletme Profili rollerinden çıkarın | Google'a göre kişinin geçmiş gönderileri kalır, erişimi kalkar |
| 4 | Instagram ve Facebook erişimini kaldırın, parolayı değiştirin | Bağlı cihazlarda oturum açık kalabilir |
| 5 | WhatsApp'taki bağlı cihazları kapatın, doğrulama parolasını değiştirin | Bilgisayardaki oturum sürüyor olabilir |
| 6 | Ortak parolaları değiştirin: alarm, kasa, Wi-Fi, kamera, kargo paneli | Herkesin bildiği parolaları ayrılan kişi de biliyor |
| 7 | Kişinin telefonundaki doğrulama yöntemini kaldırın | Hesabın ikinci doğrulama adımı ayrılan kişiye bağlı kalmasın |
| 8 | Dükkân telefonunu, anahtarı, kartı ve kaşeyi teslim alın | Teslim yazılı bir fişle belgelensin |
| 9 | Lisans ve abonelikleri kontrol edin | Boşuna ücret ödemeyin, hesap devri unutulmasın |
| 10 | Gerekiyorsa müşterilere haber verin | Müşteri, o kişinin artık sizinle çalışmadığını bilsin |
Listeyi uygularken tarih ve imza atın. Hesapların başlangıç listesi iki adımlı doğrulama yazımızda var. Personel girişlerini ve vardiyasını tek yerden takip etmek isterseniz personel ve vardiya takip yazılımımıza bakabilirsiniz. Yeni başlayan biri için aynı liste tersinden uygulanır: hangi hesaba, hangi yetkiyle ve ne zamana kadar erişecek?
Cihaz kaybolursa veya çalınırsa: sıralı adımlar
- Ne olduğunu not edin. Cihaz en son ne zaman ve nerede görüldü, içinde iş verisi var mıydı?
- Hattı kapattırın. Operatörle görüşün, gerekirse yeni sim kart alın.
- Hesapları koruyun. Temiz cihazdan e-posta ve Google parolasını değiştirin, oturumları kapatın.
- Uzaktan bulun ya da silin. Cihazda ayar açıksa üreticinin bulma aracını kullanın. Silmeden önce yedeğin nerede olduğunu düşünün.
- Kişisel cihazsa çalışanla konuşun. Telefon onun, silme kararı da onun. İş hesaplarını siz kapatın.
- Müşteri verisi vardıysa değerlendirin. Durumun bir veri ihlali sayılıp sayılmadığına bakın. Bildirim süresi, olayı öğrendiğiniz andan başlar.
- Resmî başvuru gerekiyorsa yapın. Hırsızlıkta tutanak ve benzeri belgeleri saklayın.
Bir öğleden sonralık kurulum ve maliyet
Bu yazıdaki işlerin büyük bölümü ücretsizdir, asıl maliyet zamandır. Kabaca hesaplayalım: üç kişilik bir dükkânda ilk kurulum yarım gün, aylık kontrol de on beş dakika sürsün. Toplamı yılda aşağı yukarı bir iş günü eder. Öbür yanda, ele geçirilen bir WhatsApp hattı yüzünden kaç sipariş kaçacağını kendi rakamlarınızla hesaplayın. Ücretli araç almayı (parola yöneticisi, cihaz yönetimi) ancak birkaç çalışan ve cihaz sayınız arttığında düşünün.
- İlk yarım gün: cihaz haritası, ayrı kullanıcılar, ekran kilidi ve kişisel telefon kuralı.
- İlk hafta: işten ayrılma listesi, kayıp cihaz listesi ve çalışanlarla kısa bir toplantı.
- Her ay: kullanıcı listesi, bekleyen güncellemeler, bağlı cihazlar ve son yedeğin tarihi.
- Her işe girişte ve çıkışta: liste uygulanır, tarih yazılır.
Bu bölümle dizi tamamlandı. Baştan okumak için ana rehbere dönebilirsiniz. Site, sunucu ve yedeklerin düzenli takibi için bakım ve güvenlik hizmetimize bakın. Kendi düzeninizi konuşmak için Teklif Al sayfasından bize yazın.
Kaynaklar
- KVKK: Kurumsal e-posta ve iletişim kanallarının denetlenmesine ilişkin 16.09.2026 tarihli, 2026/2035 sayılı ilke kararı
- Google İşletme Profili Yardım: Add or remove Business Profile owners and managers
- NCSC (Birleşik Krallık): Small organisations guide to cyber security
Sık sorulan sorular
Çalışanın kurumsal e-postasını okuyabilir miyim?
Kendiliğinden hayır. KVKK'nın 2026/2035 sayılı ilke kararına göre araç işverene ait olsa da sınırsız denetim yetkisi doğmaz. Önceden ayrıntılı aydınlatma, ölçülülük ve içerik incelemesi için kural olarak somut bir şüphe aranır. Uygulamadan önce hukuk danışmanına sorun.
Çalışanın kişisel telefonuna uzaktan silme kurmalı mıyım?
Kişisel cihazın tamamına müdahale, hem kişisel veri hem iş ilişkisi açısından hassas bir konudur. Mümkünse iş verisini kişisel telefona indirmeyin ya da iş uygulamasını ayırın. Kuracağınız kuralı önceden yazılı anlatın ve hukuk danışmanıyla kontrol edin.
Herkes aynı şifreyle kasa bilgisayarını kullanıyor, ne yapmalıyım?
Mümkünse herkese ayrı kullanıcı verin. Ortak kullanım şartsa bilgisayarda yalnız kasa programı açık olsun, kişisel hesaplar açılmasın, ekran kilidi süresi kısa tutulsun. Çalışan ayrıldığında parolayı değiştirin ve bunu işten çıkış listesine ekleyin.
Ayrılan çalışan WhatsApp hattını götürürse ne olur?
Bu yüzden hattın ve hesabın işletmeye ait olması önemlidir. Hat çalışanın adındaysa müşteri geçmişi ve iletişim onunla kalabilir. Henüz ayrılmadan hattı işletme üzerine almayı konuşun ve ayrılık öncesi bağlı cihazları kontrol edin.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.