WordPress Eklenti Güvenliği, Kalsın mı Silinsin mi Karar Tablosu
WordPress eklenti güvenliği için envanter, puanlı karar tablosu, güncelleme sırası, korsan eklenti riski ve panelden dosya düzenlemeyi kapatma adımları.
 Hakkı Kaan Ada · 10 dk okuma
WordPress sitelerinin çoğunda eklenti listesi birikerek oluşur. Site yapılırken bir form eklentisi kurulur, ardından galeri, birinin önerdiği hız eklentisi ve üç yıl önceki kampanya için bir açılır pencere eklenir. Her biri sunucunuzda kod çalıştıran ayrı bir yazılımdır ve WordPress'in belgeleri de eklentilerin kalitesinin değişken olduğunu, genellikle gönüllülerce geliştirildiğini söylüyor. Aşağıda sitenizdeki listeyi bir öğleden sonrada nasıl denetleyeceğinizi, her eklenti için nasıl net bir karar vereceğinizi ve sonrasında düzeni nasıl koruyacağınızı anlattık.
Bu yazı küçük işletme siber güvenlik rehberimizin dördüncü bölümü. Önceki bölümde işletme verisi yedeklemeyi anlattık; eklenti silmeden ve güncellemeden önce mutlaka yedek alın. Çekirdek güncellemesi için WordPress 7.1.4 yazımıza, dizinden kaldırılan eklentiyi tespit etmek için kapatılan eklenti yazımıza bakabilirsiniz. Bu yazı ise bütün listeyi kapsayan düzenli denetimi anlatıyor.
Adım 1: Envanter çıkarın
Yönetim panelinde Eklentiler ekranını açın ve hepsini, etkin olmayanlarla birlikte bir tabloya aktarın. Eklenti listesinde görünmeyen "zorunlu eklentiler" de olabilir: WordPress belgelerine göre bunlar wp-content/mu-plugins klasöründen otomatik çalışır ve normal listede görünmez. Ekranda "Zorunlu" sekmesi görürseniz ya da siteyi başkası kurduysa, kuran kişiye bu eklentileri sorun.
| Sütun | Nasıl doldurulur | Neden |
|---|---|---|
| Eklenti ve sürüm | Listeden okunur | Güvenlik açığı haberlerinde sürümünüzü karşılaştırırsınız |
| Durum | Etkin ya da devre dışı | Devre dışı olan silme adayıdır |
| Ne işe yarıyor | Bir cümleyle yazın | Yazamıyorsanız muhtemelen kimse bilmiyordur |
| Kaynak | WordPress dizini, satın alma ya da tasarımcı | Güncellemenin nereden geleceği buna bağlıdır |
| Son güncelleme | Eklenti ayrıntısından | Eklentinin bakımının sürüp sürmediğini gösterir |
| WordPress uyumu | "Test edildi" bilgisi | Eklentinin güncel sürümde denenip denenmediğini gösterir |
| Lisans sahibi | Hangi hesap, hangi e-posta, bitiş tarihi | Ajans ayrılınca güncelleme durabilir |
| Kaldırılırsa ne bozulur | Form, ödeme ya da sayfa düzeni | Karar ve test için gereklidir |
"Ne işe yarıyor" sütunu çoğu kişiyi şaşırtır. Kimsenin ne işe yaradığını açıklayamadığı bir eklenti çoğu zaman silinebilir, ama önce test etmek gerekir.
Adım 2: Puanlı karar tablosu
Duyguyla değil, her eklentiye aynı soruları sorarak karar vermek için aşağıdaki küçük puanlamayı kullanabilirsiniz. Bu puanlama bizim önerdiğimiz bir çalışma aracıdır, resmî bir standart değildir. Her "evet" cevabı 1 puandır:
- Bu eklenti şu an sitede gerçekten kullanılan bir işi yapıyor mu?
- Bu iş WordPress'in kendisiyle ya da başka bir eklentiyle yapılamıyor mu?
- Son bir yıl içinde geliştiricisinden güncelleme geldi mi?
- Güncel WordPress sürümüyle test edildi mi?
- Kaynağı güvenilir mi (WordPress dizini ya da üreticinin kendi sitesi)?
- Ücretliyse lisansı bizim adımıza ve geçerli mi?
| Puan | Karar | Yapılacak |
|---|---|---|
| 6 | Kalsın | Güncel tutun, listede kalsın |
| 4-5 | İncelensin | Eksik maddeyi tamamlayın: lisansı devralın, güncelleyin ya da geliştiriciye sorun |
| 0-3 | Değiştirilsin ya da silinsin | Test edip kaldırın, gerekiyorsa alternatif bulun |
İlk iki maddeye "hayır" diyorsanız diğer puanlara bakmaya gerek yok. Kullanılmayan bir eklenti, ne kadar güncel olursa olsun gereksiz bir risktir. WordPress'in güvenlik rehberi de kullanmadığınız eklentileri silmenizi öneriyor.
Örnek bir denetim
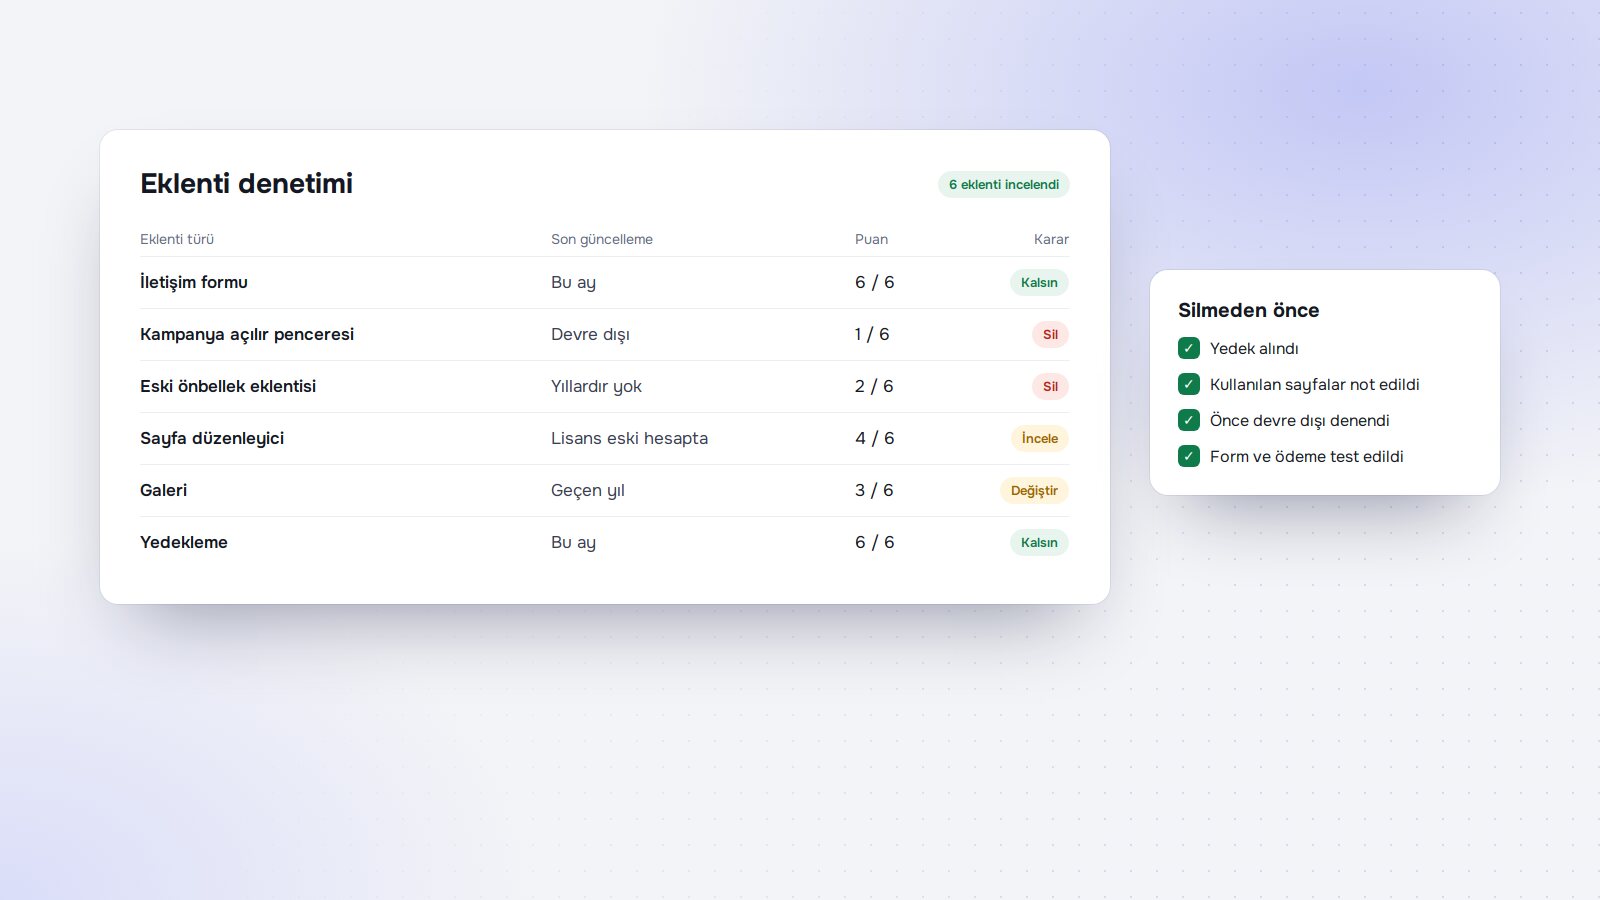
Bir kuaför sitesinin kurgusal listesini düşünelim:
| Eklenti türü | Bulgu | Karar |
|---|---|---|
| İletişim formu | Her gün kullanılıyor, güncel | Kalsın |
| Eski kampanya açılır penceresi | Kampanya iki yıl önce bitti, devre dışı | Silinsin |
| İki ayrı önbellek eklentisi | Aynı işi yapıyor, biri yıllardır güncellenmemiş | Eskisi silinsin |
| Ücretli sayfa düzenleyici | Lisans eski tasarımcının hesabında, güncelleme gelmiyor | Lisans devralınsın ya da yenilensin |
| Galeri eklentisi | Tek sayfada kullanılıyor, WordPress bloğu aynı işi yapıyor | Bloğa geçilip eklenti silinsin |
| Randevu eklentisi | Etkin, ama geliştiricisi güncelleme yayımlamayı bırakmış | Önce alternatif bulunsun, geçişten sonra silinsin |
Son satır önemli bir ayrımı gösteriyor. Sitenin ana işini yapan bir eklenti aceleyle silinmez. Önce yerine geçecek çözüm denenir, veriler taşınır, eklenti ancak ondan sonra kaldırılır. Bu arada yönetici hesapları ve yedekler daha sıkı takip edilir.
Adım 3: Güvenli silme
- Yedek alın ve yedeğin alındığını doğrulayın.
- Eklentinin hangi sayfalarda kullanıldığını not edin. Kısa kodlar kaldırılınca sayfada bozuk metin çıkabilir.
- Eklentiyi önce yalnızca devre dışı bırakın ve siteyi gezin: ana sayfaya, forma, ödeme adımına ve telefon görünümüne bakın.
- Bir iki gün bekleyin; sipariş ya da form hatası gelmezse devam edin.
- Eklentiler ekranından Sil bağlantısıyla kaldırın.
- Tabloda tarih ve kararı işaretleyin.
Bazı eklentiler silinince ayarlarını veritabanında bırakır, bazıları ise bütün verisini siler. Form kayıtları ya da randevu geçmişi tutan bir eklentiyi silmeden önce verisini dışarı aktarın. Silinen eklenti müşteri verisini veritabanında bırakıyorsa ayrıca temizlik gerekebilir; bunu siteyi yöneten kişiye sorun.
Adım 4: Güncelleme düzeni
WordPress belgeleri güncellemeden önce güncel bir yedeğiniz olmasını ve toplu güncellemeden önce eklentilere hızlıca bakmanızı öneriyor. Küçük bir site için pratik bir sıra şöyle:
- Sakin bir saat seçin ve yedek alın.
- Sürüm notlarına bakın. Güvenlik düzeltmesi yazıyorsa önceliği artırın.
- Önce az riskli eklentileri güncelleyin ve sitenin açıldığını görün.
- Ödeme, sipariş ve sayfa düzenleyici gibi kritik eklentileri tek tek güncelleyin, her birinden sonra test edin.
- Bir sorun çıktığında hangi eklentiden kaynaklandığını görebilmek için hepsini aynı anda güncellemeyin.
| Eklenti grubu | Otomatik güncelleme | Test |
|---|---|---|
| Küçük yardımcı eklentiler | Açılabilir | Haftalık kontrolde bakılır |
| Güvenlik ve yedek eklentileri | Genelde açık tutulması mantıklıdır | Çalıştığı doğrulanır |
| İletişim formu | Açılabilir | Güncellemeden sonra test mesajı gönderilir |
| E-ticaret ve ödeme | Tercihe bağlı; elle güncelleniyorsa güvenlik duyuruları takip edilir | Test siparişi verilir |
| Sayfa düzenleyici, tema ile bağlı eklentiler | Önce yedek alınır ya da test sitesinde denenir | Ana sayfalar telefonda ve masaüstünde kontrol edilir |
Tablo bir öneridir. Elle güncelleme seçtiğiniz eklentide kritik bir açık duyurulduğunda günlerce beklememek için güncellemeyi kimin takip ettiği belli olmalıdır. WordPress 5.5'ten itibaren eklenti başına otomatik güncelleme, Eklentiler ekranındaki bağlantıdan açılıp kapatılabiliyor.
Ücretli eklenti ve korsan kopya tuzağı
Ücretli eklentilerde en sık iki sorunla karşılaşırız. Birincisi, lisansın eski tasarımcı ya da ajansın hesabında olması. Eklenti çalışmaya devam eder ama güncelleme gelmez, kimse de fark etmez. Lisans bilgilerini envantere yazın ve mümkünse kendi hesabınıza devralın.
İkincisi, ücretli eklentinin internette dolaşan "ücretsiz" kopyası. Tasarruf gibi görünen şey aslında bir risktir. WordPress'in güvenlik sıkılaştırma (hardening) rehberi eklenti ve temaların güvenilmeyen kaynaklardan alınmamasını, WordPress.org deposunu ya da bilinen firmaları tercih etmeyi söylüyor. Böyle bir kopyada hem kodun değiştirilip değiştirilmediğini bilemezsiniz hem de resmî güncelleme alamazsınız. Sitenizi yapan kişiden hangi eklentinin lisanslı olduğunu yazılı isteyin.
Yeni eklenti eklemeden önce
- Bu iş eklentisiz yapılabilir mi? Bir sayfaya telefon bağlantısı koymak için eklenti gerekmez.
- Mevcut eklentilerden biri zaten yapıyor mu?
- WordPress'in eklenti ekranında "WordPress sürümünüzle uyumlu" notu var mı? Ayrıntılarda son güncelleme tarihi ne?
- Destek forumundaki son konulara cevap veriliyor mu?
- Kod çalıştırma izni veren bir eklenti mi? Hardening rehberi, veritabanındaki girdilerden PHP çalıştıran eklentilerin olası zararı büyüttüğü konusunda uyarıyor.
- Kaldırmak gerekirse geri dönüş kolay mı, veri nerede kalıyor?
Panelden dosya düzenlemeyi kapatmak
WordPress yönetim panelinde tema ve eklenti dosyalarını düzenleyen bir ekran vardır. Hardening rehberi bunu, saldırganın giriş yapabilirse ilk kullandığı araçlardan biri olarak tanımlıyor. Kapatmak için siteyi yöneten kişi wp-config.php dosyasına define( 'DISALLOW_FILE_EDIT', true ); satırını ekleyebilir. Bu satır saldırganın zararlı dosya yüklemesini tek başına engellemez, ama bir kapıyı kapatır. Bu tür dosya işlerini bilen biri yoksa değişikliği kendiniz denemeyin; yanlış bir düzenleme siteyi açılmaz hâle getirebilir.
Aynı rehber yönetici erişiminin sınırlanmasını, güçlü parola ve iki adımlı doğrulamayı da vurguluyor. Eklenti listesini temizledikten sonra kullanıcı listesine de bakın. Ayrıntıları iki adımlı doğrulama yazımızda anlattık.
Temalar ve güvenlik eklentileri
Aynı denetimi Görünüm, Temalar ekranına da uygulayın. Hardening rehberi tema ve eklentileri aynı kaynak kuralına bağlıyor; kullanılmayan temaların dosyaları da sunucuda durur. Etkin temanın ve varsa ana temasının dışındakileri, yedek alıp kaldırmayı düşünün. Bir güvenlik eklentisi kurmak da bu işin yerine geçmez: saldırı girişimlerinin bir kısmını durdurabilir, ama güncellenmemiş bir eklentiyi güvenli hâle getirmez ve kendisi de listenize yeni bir eklenti olarak eklenir.
Aylık on dakika
- Bekleyen eklenti güncellemelerini gözden geçirin.
- Bu ay yeni eklenti eklendi mi, tabloya yazıldı mı?
- Devre dışı duran eklenti var mı? Varsa neden duruyor?
- Bir yıldır güncelleme almayan eklenti var mı?
- Lisans bitiş tarihi yaklaşan var mı?
- Son yedeğin tarihi ne?
Bu denetimi sizin yerinize düzenli yapacak birini arıyorsanız WordPress hizmetimize ve bakım ve güvenlik hizmetimize bakabilirsiniz. Sitenizin eklenti listesini birlikte gözden geçirmek için Teklif Al sayfasından bize yazın.
Kaynaklar
Sık sorulan sorular
Eklentiyi devre dışı bırakmak yeterli mi?
Kullanmayacağınız eklentiyi yalnız kapatmak yerine silin. Devre dışı eklentinin dosyaları sunucuda kalır. WordPress'in güvenlik rehberi de kullanılmayan eklentilerin kaldırılmasını öneriyor. Silmeden önce yedek alın ve eklentinin verisine ihtiyacınız olup olmadığına bakın.
Bütün eklentilerde otomatik güncelleme açılmalı mı?
Tek bir doğru yok. Küçük ve bağımsız eklentilerde açmak iş yükünü azaltır. Ödeme, sipariş ve site düzenleyici gibi siteyi bozabilecek eklentilerde önce yedek alıp elle güncellemeyi ya da test sitesinde denemeyi tercih edebilirsiniz.
Ücretli eklentiyi başka siteden ücretsiz indirmek güvenli mi?
Hayır, kullanmayın. WordPress'in güvenlik rehberi eklenti ve temaların güvenilmeyen kaynaklardan alınmamasını söylüyor. Üstelik lisanssız kopya genellikle resmî güncelleme almaz, bir açık çıktığında da kapatılamaz.
Kaç eklenti fazla sayılır?
Sihirli bir sayı yok. Önemli olan her eklentinin bir işi, güncel bir sürümü ve bir sorumlusu olmasıdır. Az sayıda bakımsız eklenti, çok sayıda bakımlı eklentiden daha riskli olabilir. Bu yüzden saymak yerine tek tek değerlendirin.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.