WordPress 7.1.4 Güncellemesi, Siteniz Güncel mi Kontrol Edin
CISA, WordPress çekirdeğindeki güncelleme açığının saldırılarda kullanıldığını bildirdi. WordPress 7.1.4 güncellemesi için sürüm kontrolü ve iş sahibi listesi.
 Hakkı Kaan Ada · 8 dk okuma
ABD siber güvenlik kurumu CISA, 3 Kasım 2026'da WordPress çekirdeğindeki bir açığı, gerçek saldırılarda kullanıldığı bilinen zafiyetler kataloğuna ekledi. Açığın kodu CVE-2026-119977. Düzeltmesi 28 Ekim'de yayımlanan WordPress 7.1.4 ile geldi ve eski dallara da taşındı. Sitesi WordPress olan bir işletme sahibinin bu hafta yapması gereken iş basit: sürüme bakmak, güncellemenin tamamlandığından emin olmak ve birkaç şüpheli işareti kontrol etmek.
Aşağıda teknik ayrıntıya boğulmadan ne olduğunu ve siteyi kim yapmış olursa olsun kendi başınıza neleri kontrol edebileceğinizi anlattık.
Ne oldu
WordPress.org'un sürüm notuna göre 7.1.4 bir güvenlik sürümü ve sitelerin hemen güncellenmesi öneriliyor. Sürümdeki düzeltmelerden biri, çekirdek güncellemesi sırasında uzaktan kod çalıştırmaya yol açabilecek bir yarış durumu (race condition) açığıyla ilgili. CISA kataloğundaki açıklamaya göre oturum açmamış bir saldırgan, tam paket güncelleme sırasında tahmin edilebilir geçici dosya yollarına ulaşarak sunucuda kod çalıştırabilir. eSecurityPlanet'in aktardığına göre laboratuvar testlerinde bu pencere yalnız saniyeler sürdü, ama saldırganlar bu yolları sürekli yoklayarak o anı yakalamaya çalışıyor.
Yani saldırının her an her sitede başarılı olacağını söylemek doğru değil. Ama açık gerçekten kullanılıyor ve riskli pencereyi güncellemenin kendisi açtığı için eski sürümde kalan site zamanla daha çok hedef olur. Sürüm notuna göre aynı güncellemede başka düzeltmeler de var; bunların çoğu, farklı kullanıcı rolleriyle ilgili siteler arası betik çalıştırma (XSS) açıkları.
Tarih çizelgesi
| Tarih | Olay |
|---|---|
| 28 Ekim 2026 | WordPress 7.1.4 ve eski dallar için düzeltme sürümleri yayımlandı |
| 3 Kasım 2026 | CISA açığı istismar edilen zafiyetler kataloğuna ekledi |
| 6 Kasım 2026 | CISA'nın ABD federal kurumları için verdiği son tarih |
Bu son tarih Türkiye'deki işletmeler için yasal bir yükümlülük değil, ama açığın ne kadar acil görüldüğünü gösteriyor.
Sitenizin sürümüne bakın
- Yönetim paneline girin (genellikle site adresinizin sonuna /wp-admin ekleyerek açılır).
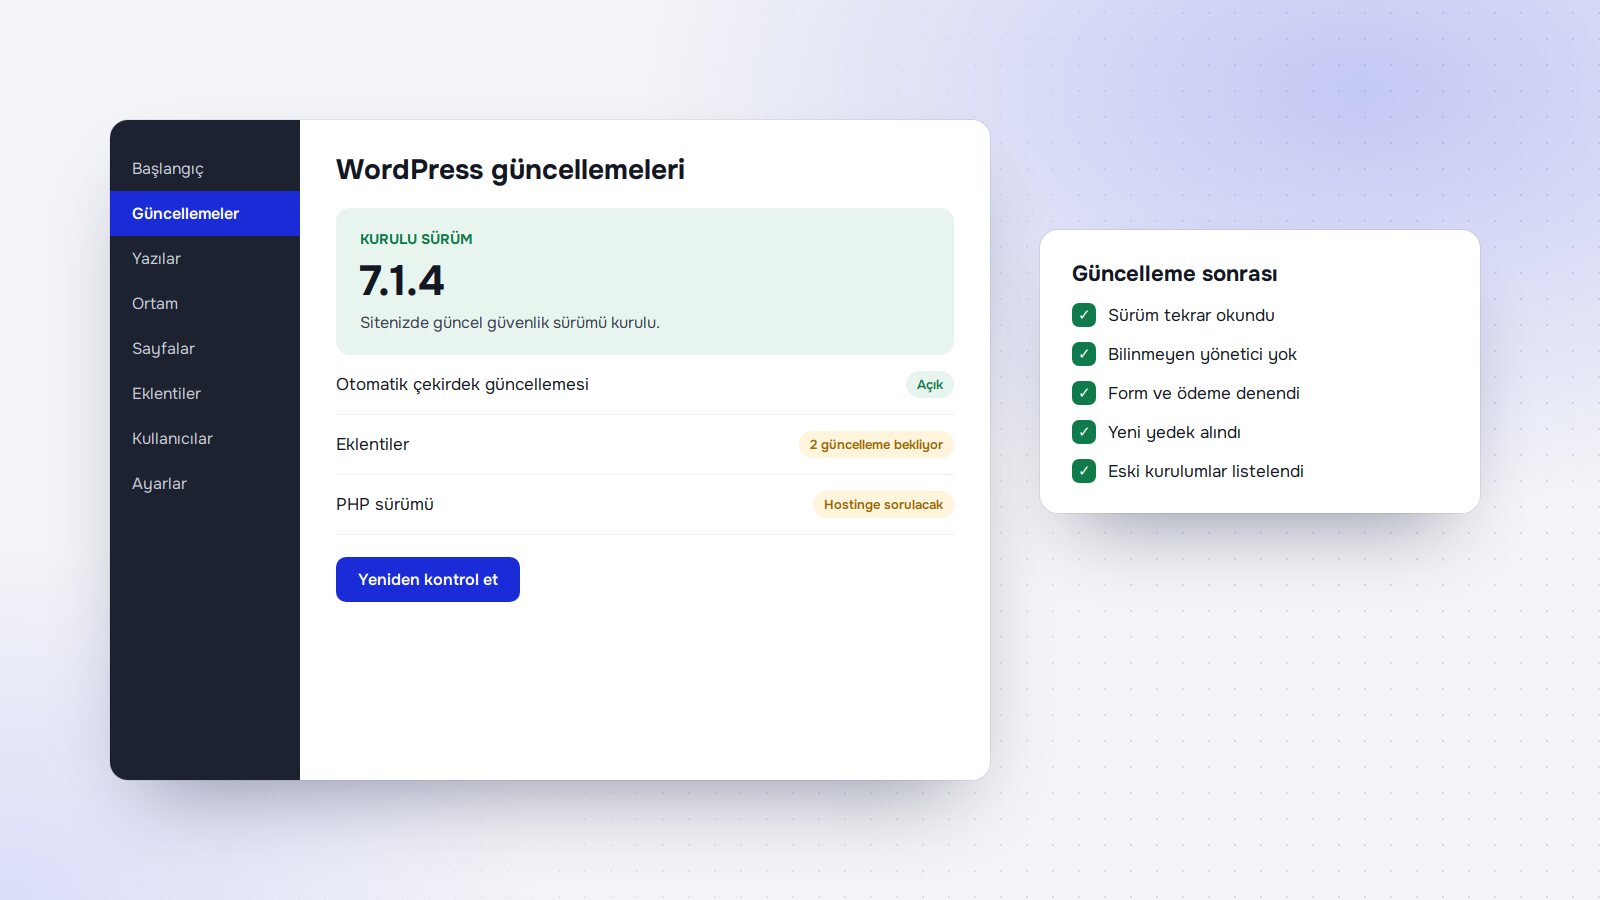
- Sol menüden Başlangıç, ardından Güncellemeler ekranını açın.
- Kurulu sürümü okuyun ve aşağıdaki tabloyla karşılaştırın.
| Kullandığınız dal | Düzeltmeyi içeren sürüm |
|---|---|
| 7.1 | 7.1.4 |
| 7.0 | 7.0.8 |
| 6.9 | 6.9.11 |
| 6.8 | 6.8.12 |
| 6.7 | 6.7.11 |
| 6.6 | 6.6.11 |
| 6.5 | 6.5.14 |
| 6.4 | 6.4.14 |
| 4.7 ile 6.3 arası | WordPress.org sürüm notundaki listeden kendi dalınızı bulun |
| 4.6 ve öncesi | Güvenlik güncellemesi almıyor, siteyi taşımayı planlayın |
WordPress'in önemli bir hatırlatması var: eski dallara düzeltme gönderilmesi bir kolaylıktır, aktif destek yalnız en güncel sürüm içindir. Tablodaki eski bir sürümde kaldıysanız bu hafta düzeltmeyi uygulayın, ardından güncel sürüme geçişi takvime yazın.
Sitenizin WordPress olup olmadığını bilmiyorsanız
Siteyi yıllar önce yaptıran birçok işletme sahibi altyapıyı hatırlamaz. Üç basit yol var:
- Giriş adresini deneyin. Site adresinizin sonuna /wp-admin ekleyin. WordPress giriş ekranı açılıyorsa siteniz büyük ihtimalle WordPress'tir.
- Hosting paneline bakın. Dosyalar arasında wp-content ve wp-admin klasörleri varsa kurulum WordPress'tir.
- Eski firmaya sorun. Altyapının adı faturada, sözleşmede ya da eski e-postalarda geçiyor olabilir.
Giriş bilgileriniz yoksa bunu bu hafta çözün. Yönetici hesabının kimde olduğunu bilmemek, sürümden daha büyük bir sorundur. Alan adı ve hosting erişimlerini sırayla toplamak için hesap düzeni yazımızdaki listeden yararlanabilirsiniz.
Siteyi yönetene gönderilecek hazır mesaj
Merhaba, WordPress 28 Ekim'de 7.1.4 güvenlik sürümünü yayımladı ve CISA güncelleme sürecindeki CVE-2026-119977 açığının saldırılarda kullanıldığını bildirdi. Sitemizin kurulu sürümünü, son yedeğin tarihini ve yönetici kullanıcı listesini bugün paylaşabilir misiniz? Sunucu kayıtlarında şüpheli istek olup olmadığını ve aynı hesapta başka WordPress kurulumu bulunup bulunmadığını da kontrol etmenizi rica ederim.
Bu mesajın cevabı, bakım hizmetinizin gerçekte ne kadar çalıştığını da gösterir. Birkaç gün içinde net bir cevap alamıyorsanız bu, güvenlik açığından bağımsız olarak çözmeniz gereken bir sorundur.
Güncellemeden önce ve sonra
Çekirdek güvenlik güncellemesi çoğu sitede kendi kendine ya da tek düğmeyle tamamlanır. Yine de şu sırayı izlemek sizi kötü bir sürprizden korur:
- Önce yedek. Dosya ve veritabanının yeni bir yedeği var mı, nereden geri yükleneceği biliniyor mu? Ayrıntıları web sitesi yedekleme yazımızda bulabilirsiniz.
- Sakin saat seçin. Sipariş ya da randevu alan siteyi yoğun saatte güncellemeyin.
- Güncellemeyi yapın. Güncellemeyi yönetim panelindeki Güncellemeler ekranından başlatın.
- Sürümü tekrar okuyun. Yarım kalan bir güncelleme, siteyi güncel sanmanıza yol açar.
- İşlevleri deneyin. Ana sayfayı, iletişim formunu, ödeme ve sipariş adımlarını, yönetim paneli girişini tek tek deneyin.
Sitenizi siz yönetmiyorsanız bu listeyi yapan kişiye gönderin ve kurulu sürümün ekran görüntüsünü isteyin. Bakım anlaşmanız varsa kapsamını bakım anlaşması yazımızdan karşılaştırın.
Açığın kullanılıp kullanılmadığına bakmak
Güncelleme açığı yalnızca bundan sonrası için kapatır. Siteniz daha önce hedef alınmışsa ayrıca kontrol gerekir. Bu kontrolün bir kısmını siz, bir kısmını hosting firmanız yapabilir.
Sizin bakabilecekleriniz
- Kullanıcılar: Tanımadığınız yönetici hesabı var mı? En son eklenen hesap kimin?
- Görünüm: Sitede beklenmeyen bir yönlendirme, reklam ya da yabancı dilde sayfa var mı?
- Google: Search Console'da güvenlik uyarısı var mı? site:alanadiniz.com aramasında yabancı içerik çıkıyor mu?
- Ayarlar: Yönetici e-postası ve site adresi değişmiş mi?
Hosting firmasına soracaklarınız
- Sunucu kayıtlarında wp-content/upgrade altındaki geçici dosyalara, özellikle setup-config.php için istek görünüyor mu?
- Son güncelleme saatleriyle bu istekler yakın mı?
- Sitede bilinmeyen PHP dosyası, yapılandırma değişikliği ya da olağandışı dış bağlantı var mı?
- Geçici güncelleme dizinlerine dışarıdan erişim kısıtlanabilir mi?
- PHP sürümü güncel mi? WordPress.org, 21 Ekim'de PHP tarafında da kritik düzeltmeler yayımlandığını duyurdu.
eSecurityPlanet'in önemli bir uyarısı var: tek bir şüpheli istek, sitenin ele geçirildiğini kanıtlamaz. Tersine, saldırı izi bulursanız panikle dosya silmeyin. Önce kayıtları saklayın, sonra uzmanla ilerleyin. Silinen bir dosya, olayın nasıl yaşandığını anlamanın tek yolu olabilir.
Saldırı izi bulursanız
- Site ve sunucu kayıtlarına ve yedeklere dokunmayın, kopyalarını alın.
- Hosting firmasına ve siteyi yöneten kişiye yazılı haber verin.
- Yönetici parolalarını, sunucu ve veritabanı bilgilerini, ödeme ve API anahtarlarını temiz bir cihazdan değiştirin.
- Temiz bir yedek varsa uzmanla birlikte değerlendirin; yedeğin saldırıdan önceki bir tarihe ait olduğundan emin olun.
- Müşteri verisi etkilenmiş olabilirse yasal süreleri kaçırmamak için siber güvenlik rehberimizdeki ilk bir saat bölümüne bakın ve hukuk danışmanınızla görüşün.
Unutulan siteler asıl riskli olanlar
Bu tür açıklarda asıl endişe verici olan çoğu zaman ana site değil; eski kampanya sayfası, deneme kurulumu ya da geçen yıl kapatıldığı sanılan alt alan adıdır. Kimsenin bakmadığı bu kurulumlar güncelleme almadan yıllarca çalışır ve aynı hosting hesabındaki ana sitenizi de tehlikeye atabilir. eSecurityPlanet'in önerisi de bu yönde: her kurulumu, sürümünü ve sorumlusunu listeleyin.
Basit bir kontrol yapın: hosting panelinizdeki dizinlere ve alt alan adlarına bakın, gördüğünüz her WordPress kurulumunu bir tabloya yazın. Kullanılmayanı yedekleyip kaldırın. Terk edilmiş eklentilerde benzer bir risk olduğunu kapatılan eklenti yazımızda anlatmıştık.
Kullanıcı listesini de küçültün
7.1.4 sürüm notundaki düzeltmelerin birçoğu, en az yazar ya da katkıda bulunan rolüne sahip bir hesap gerektiriyor. Yani sitede gereksiz kalan her kullanıcı, başka açıklar için de bir basamak olabilir. Fırsat bu fırsat kullanıcı listesini açın: ayrılan çalışanın, eski ajansın ve artık yazı yazmayan kişilerin hesaplarını kaldırın, kalanlara işlerine yetecek en düşük rolü verin. Yönetici hesaplarında iki adımlı doğrulama kullanın.
Güvenlik duvarı varsa yeterli mi
Bir güvenlik eklentisi ya da hosting tarafındaki duvar, saldırıların bir kısmını durdurabilir ve size zaman kazandırır. Ama güncellemenin yerini tutmaz. Düzeltme uygulanmadıkça açık kurulumda durmaya devam eder. Bu yüzden önce sürümü güncelleyin, sonra diğer önlemlere bakın.
Bu tür haberleri nasıl takip etmeli
Her işletme sahibinin güvenlik haberlerini okuması gerekmez, ama işletmede birinin bu haberleri takip etmesi gerekir. Sitenizle ilgili şu üç sorunun cevabı belli olsun: güvenlik güncellemelerini kim yapıyor, son yedek ne zaman alındı, acil durumda kim aranıyor? Otomatik çekirdek güncellemelerinin açık olduğunu da doğrulayın. WordPress'in resmî güvenlik duyuruları WordPress.org Haberler sayfasında yayımlanıyor.
WordPress sitenizin sürüm, eklenti ve yedek kontrolünü birlikte yapmak isterseniz WordPress hizmetimize ve bakım ve güvenlik hizmetimize bakabilirsiniz. Sitenizi birlikte gözden geçirmek için Teklif Al sayfasından bize yazın.
Kaynaklar
- WordPress.org: Version 7.1.4 (28 Ekim 2026)
- CISA Known Exploited Vulnerabilities kataloğu: CVE-2026-119977 (3 Kasım 2026)
- eSecurityPlanet: CISA Flags Exploited WordPress Core Upgrade Flaw (4 Kasım 2026)
- WordPress.org Haberler: Güvenlik sürümleri
Sık sorulan sorular
Otomatik güncelleme açıksa bir şey yapmam gerekir mi?
Yine de bakın. Otomatik güncelleme açık sitelerin yeni sürümü alması beklenir, ama kaynaklar güncellemenin gerçekten tamamlandığının doğrulanmasını öneriyor. Yönetim panelindeki Güncellemeler ekranında kurulu sürümü kontrol etmek bir dakika sürer.
Eski WordPress sürümü kullanıyorum, 7.1.4'e geçmek şart mı?
WordPress eski dallara da düzeltme yayımladı, örneğin 7.0.8, 6.9.11, 6.8.12 ve 4.7.39. Ancak aktif olarak yalnız en güncel sürüm destekleniyor 4.6 ve öncesi ise güvenlik güncellemesi almıyor. Önce düzeltmeyi uygulayın, ardından güncel sürüme geçişi planlayın.
Sitem hacklenmiş mi, nasıl anlarım?
Tanımadığınız yönetici hesabı, bilinmeyen PHP dosyası, değişen ayarlar ya da beklenmeyen yönlendirme işaret olabilir. Tek bir şüpheli kayıt saldırının başarılı olduğunu kanıtlamaz. Şüpheleniyorsanız dosya silmeden önce kayıtları saklayın ve hosting firmanızla ya da uzmanla görüşün.
Eklentilerim güncel, bu benim için geçerli mi?
Evet. Bu açık eklentide değil, WordPress çekirdeğinde. Eklentilerin güncel olması çekirdek sürümünün de güncel olduğu anlamına gelmez. Yine de eklentileri ayrıca kontrol etmeyi sürdürün.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.