Web Sitesi Yedekleme, Ne Zaman, Nereye ve Nasıl Alınmalı
Web sitesi yedekleme için dosya ve veritabanı, 3-2-1 kuralı, saklama süresi ve geri yükleme testi. Küçük işletmeler için uygulanabilir bir yedek planı.
 Hakkı Kaan Ada · 8 dk okuma
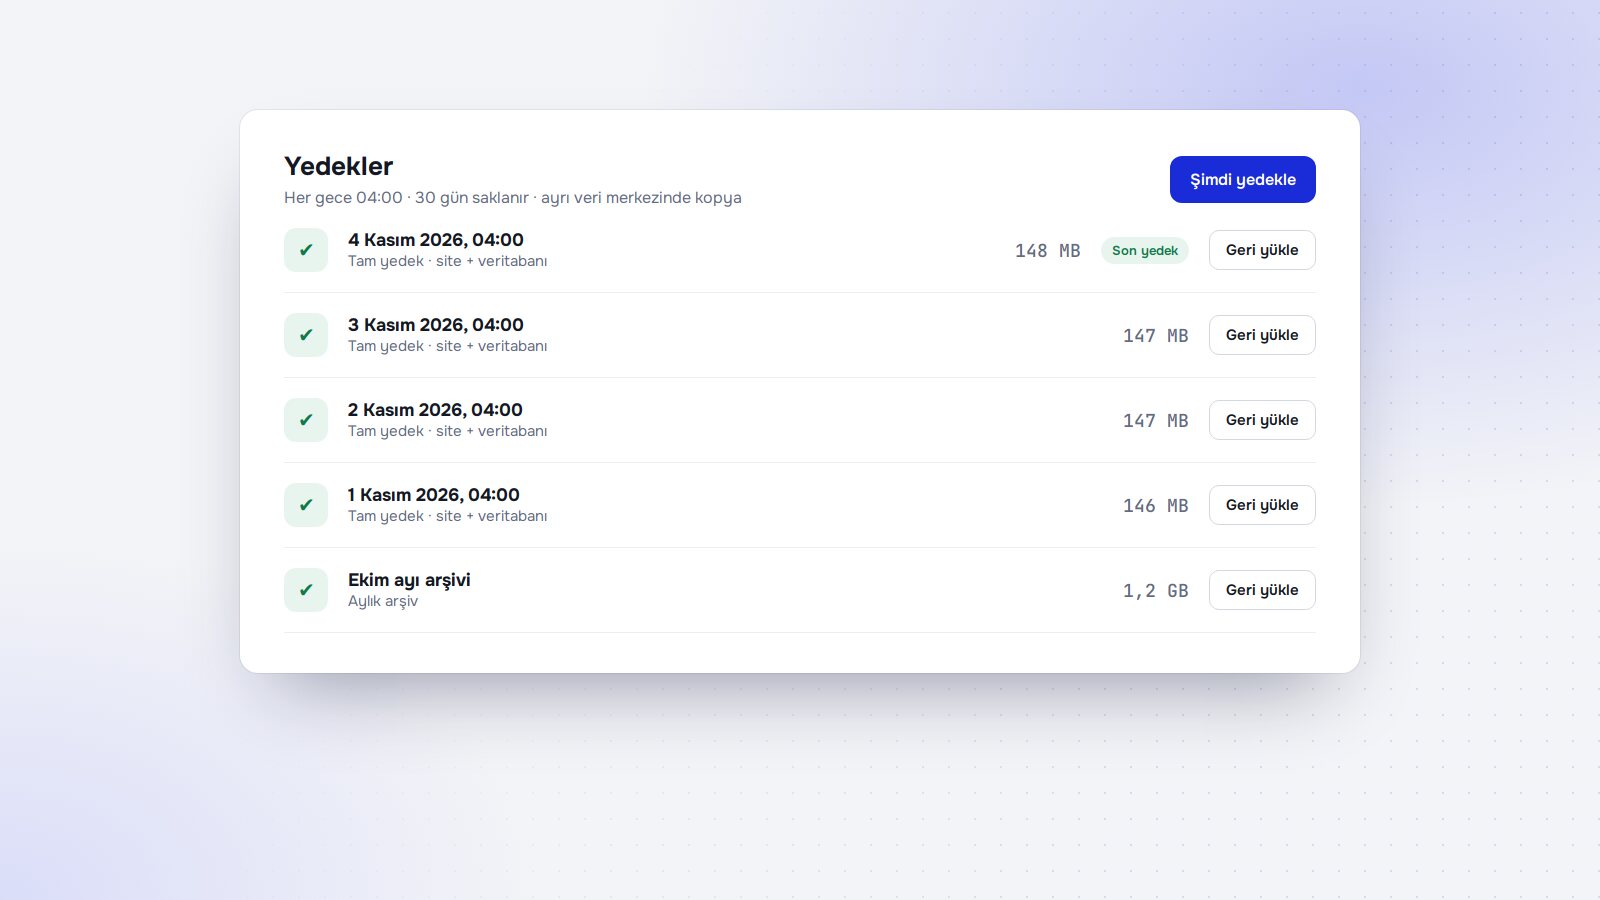
Yedek, ihtiyaç duyulana kadar kimsenin düşünmediği bir şeydir. Site hacklendiğinde, bir güncelleme her şeyi bozduğunda, yanlışlıkla bir sayfa silindiğinde ya da hosting firması bir sorun yaşadığında akla gelen ilk soru hep aynıdır: elimizde yedek var mı? Cevap "galiba var" ise çoğu zaman yoktur, ya da vardır ama işe yaramaz.
Bu yazıda web sitesi yedekleme işini baştan ele alıyoruz: neyin yedeklenmesi gerektiği, ne sıklıkla, nereye ve en önemlisi yedeğin gerçekten çalıştığından nasıl emin olunacağı.
Bir web sitesinde neler yedeklenir
Bir web sitesi iki ana parçadan oluşur ve ikisinin birlikte yedeklenmesi gerekir:
| Parça | İçinde ne var | Yalnızca bu olursa |
|---|---|---|
| Dosyalar | Kod, tema, eklentiler, yüklenen görseller ve belgeler, ayar dosyaları | Site açılır ama içerik, ürünler, siparişler ve kullanıcılar gelmez |
| Veritabanı | Sayfa metinleri, ürünler, siparişler, form kayıtları, kullanıcılar, ayarlar | İçerik vardır ama görseller ve kod eksik kalır |
Bunlara ek olarak şunları da unutmayın:
- E-postalar: Kurumsal e-postalar hosting üzerindeyse onlar da ayrı bir yedek konusudur.
- DNS kayıtları: Alan adınızın DNS ayarlarının bir listesini tutun. Taşıma veya hata durumunda yeniden kurmak kolaylaşır.
- Erişim bilgileri: Hosting, alan adı, panel ve dış hizmet hesaplarının bilgileri güvenli bir parola yöneticisinde durmalı.
- Sunucu ayarları: Kendi sunucunuz varsa web sunucusu, zamanlanmış görevler ve güvenlik duvarı ayarları.
3-2-1 kuralı
Yedeklemede yıllardır kullanılan basit bir kural var: verinin en az üç kopyası olsun, bu kopyalar en az iki farklı ortamda dursun ve en az biri farklı bir konumda bulunsun.
Küçük bir işletme sitesi için bu şöyle uygulanabilir:
- Canlı sitenin kendisi (birinci kopya)
- Hosting firmasının veya sunucunun aldığı otomatik yedek (ikinci kopya)
- Farklı bir sağlayıcıdaki depolama alanına otomatik gönderilen yedek (üçüncü kopya, farklı konum)
Üçüncü madde en çok ihmal edilen ve en çok hayat kurtaran maddedir. Sunucu veya hosting hesabı tamamen erişilemez hale gelirse, aynı yerde duran yedekler de onunla birlikte gider.
Ne sıklıkla yedek alınmalı
Doğru sıklık, "en son yedekten bu yana kaybedersem ne kadar canım yanar" sorusunun cevabıdır.
| Site türü | Veritabanı | Dosyalar |
|---|---|---|
| Nadiren güncellenen tanıtım sitesi | Haftalık | Haftalık veya değişiklik sonrası |
| Düzenli içerik eklenen site, blog | Günlük | Haftalık |
| Sipariş, randevu veya form kaydı alan site | Günlük, yoğunsa gün içinde birkaç kez | Günlük |
| Özel yazılım, müşteri ve iş kayıtları | Gün içinde birkaç kez | Günlük |
Bunlara ek olarak her büyük değişiklikten önce, örneğin bir güncelleme, tema değişikliği veya eklenti kurulumundan önce elle bir yedek alın.
Ne kadar süre saklanmalı
Sadece son yedeği tutmak yeterli değildir. Bir saldırı ya da hata bazen günler sonra fark edilir. O zamana kadar alınan yedeklerin hepsinde sorun zaten vardır. Bu yüzden farklı tarihlerden yedekler saklanmalıdır.
Yaygın ve makul bir düzen şöyle olabilir:
- Son birkaç günün günlük yedekleri
- Son birkaç haftanın haftalık yedekleri
- Son birkaç ayın aylık yedekleri
Saklama süresini belirlerken kişisel verileri de düşünün. Yedekte müşteri bilgileri varsa, bunların gereğinden uzun süre tutulmaması ve erişiminin korunması gerekir. Ayrıntılar için KVKK uyumlu web sitesi yazımıza bakabilirsiniz.
Yedek nereye konmalı
- Aynı sunucuda, farklı klasörde: Hızlı geri dönüş için kullanışlıdır ama tek yedek olarak yetersizdir. Ayrıca bu klasörün web üzerinden erişilebilir olmadığından emin olun. Herkese açık klasörde duran bir yedek dosyası, sitenin tamamını dışarı verir.
- Hosting firmasının yedek sistemi: İyi bir ek katmandır. Ne kadar süre saklandığını ve geri yüklemenin nasıl yapıldığını öğrenin.
- Farklı bir sağlayıcıdaki depolama alanı: Uzak yedek için en sağlam seçenektir. Yedek otomatik olarak buraya gönderilmeli.
- Yerel bilgisayar veya harici disk: Ek bir kopya olarak işe yarar, ama elle yapılan bir işlem olduğu için zamanla unutulur.
Uzak yedeğe erişim bilgileri, canlı sunucudan ayrı tutulmalı. Sunucuyu ele geçiren birinin yedekleri de silebilmesi, yedeğin anlamını ortadan kaldırır. Mümkünse yedeklerin yalnızca eklenebildiği, silinemediği bir yapı kurun.
En önemli adım: geri yükleme testi
Hiç geri yüklenmemiş bir yedek, çalışıp çalışmadığı bilinmeyen bir yedektir. Sık karşılaşılan sorunlar şunlardır:
- Yedek dosyası oluşuyor ama içi boş veya yarım.
- Yalnızca dosyalar alınıyor, veritabanı yok.
- Veritabanı yedeği alınıyor ama farklı bir karakter kodlamasıyla, Türkçe karakterler bozuk geliyor.
- Yedek şifrelenmiş ama şifreyi kimse bilmiyor.
- Geri yükleme adımlarını bilen kişi artık işletmede değil.
Belirli aralıklarla, örneğin üç ayda bir, bir yedeği test ortamına geri yükleyin. Sitenin açıldığını, görsellerin geldiğini, son siparişlerin veya form kayıtlarının yerinde olduğunu kontrol edin. Ne kadar sürdüğünü not edin. Bu süre, gerçek bir sorun anında sitenin ne kadar süre kapalı kalacağına dair iyi bir tahmindir.
Geri yükleme planı
Kötü bir gün geldiğinde panikle karar vermemek için kısa bir plan yazın:
- Sorunu fark edince önce kapsamını anlayın: tüm site mi, bir sayfa mı, veritabanı mı?
- Saldırı şüphesi varsa geri yüklemeden önce parolaları değiştirin ve açığın kaynağını araştırın. Aksi halde aynı yoldan tekrar girilir.
- Sorunun başladığı tarihten önceki temiz bir yedeği seçin.
- Mevcut durumun da bir yedeğini alın, sonradan inceleme gerekebilir.
- Geri yüklemeyi yapın ve kritik sayfaları kontrol edin.
- Yedekten sonraki dönemde gelen siparişleri veya kayıtları ayrıca değerlendirin.
Gerçek hayattan üç senaryo
Güncelleme sonrası boş sayfa
Bir eklenti güncellemesinden sonra site beyaz ekran veriyor. Güncellemeden hemen önce elle alınmış bir yedek varsa dakikalar içinde eski haline dönülür, sonra sorunlu eklenti sakin kafayla incelenir. Yedek yoksa sorunun kaynağını canlı sitede, müşteriler beklerken aramak gerekir.
Haftalar sonra fark edilen sızma
Siteye yerleşen zararlı kod ancak Google'ın uyarısıyla fark ediliyor. Kodun ne zaman yerleştiği belli değil. Yalnızca son yedeği tutan bir düzende o yedekte de zararlı kod vardır. Farklı tarihlerden yedekler saklanıyorsa temiz bir sürüm bulunur, sonra o tarihten bu yana eklenen içerikler tek tek aktarılır.
Erişilemeyen hosting hesabı
Ödeme gecikmesi, firmanın teknik sorunu ya da hesabın askıya alınması nedeniyle hosting paneline girilemiyor. Bütün yedekler o panelin içinde duruyorsa elinizde hiçbir şey kalmaz. Farklı bir sağlayıcıdaki uzak kopya, siteyi başka bir yerde yeniden ayağa kaldırmanın tek yoludur.
Üç senaryonun ortak dersi aynı: yedeğin varlığı kadar, nerede durduğu ve hangi tarihleri kapsadığı da önemlidir.
WordPress ve özel yazılımda yedek
WordPress sitelerinde yedekleme eklentileri yaygındır. Eklenti seçerken uzak bir depolama alanına gönderim yapabildiğine, veritabanını ve dosyaları birlikte aldığına ve geri yükleme özelliği sunduğuna bakın. Yedekleme eklentisinin kendisi de güncel tutulmalı.
Özel yazılımlarda yedek çoğunlukla sunucu düzeyinde, zamanlanmış görevlerle kurulur. Veritabanı dökümü alınır, sıkıştırılır, şifrelenir ve uzak depolamaya gönderilir. Bu işin bir kere kurulup unutulmaması, düzenli sunucu bakımı kapsamında kontrol edilmesi gerekir.
Yedeklemeyi kimin yapacağını netleştirin
Küçük işletmelerde en sık rastlanan durum, herkesin yedeği başka birinin aldığını düşünmesidir. İşletme sahibi ajansın aldığını, ajans hosting firmasının aldığını, hosting firması ise yalnızca kendi altyapısı için kısa süreli kopya tuttuğunu düşünür. Bir kişi veya firma yedeğin sorumlusu olarak belirlenmeli ve bu sorumluluk yazılı olmalı. Sorumlu kişi değişirse yedeğin nerede durduğu, nasıl açıldığı ve şifreleme anahtarının nerede saklandığı da devredilmeli.
Yedekleme kontrol listesi
- Dosyalar ve veritabanı birlikte yedekleniyor mu?
- Yedekler otomatik mi?
- En az bir kopya farklı bir sağlayıcıda mı?
- Farklı tarihlerden yedekler saklanıyor mu?
- Yedek dosyaları web üzerinden erişilemez durumda mı?
- Uzak yedeğin erişim bilgileri canlı sunucudan ayrı mı?
- Son geri yükleme testi ne zaman yapıldı?
- Geri yükleme adımları yazılı mı ve birden fazla kişi biliyor mu?
Yedeği bir rutine bağlamak
Yedekleme bir kere kurulup unutulacak bir iş değil; düzenli kontrol edilmediğinde bir gün sessizce durur. HKASOFT'un bakım ve güvenlik hizmetinde otomatik yedek, uzak kopya ve düzenli geri yükleme testi standart kalemler arasında. Mevcut yedek düzeninizin gerçekten çalışıp çalışmadığını birlikte kontrol etmek isterseniz Teklif Al sayfasından bize ulaşabilirsiniz.
Sık sorulan sorular
Hosting firmam yedek alıyor, ayrıca yedek almam gerekir mi?
Evet. Hosting yedekleri genelde aynı altyapıda durur ve kısa süre saklanır. Hesap askıya alınırsa veya firma sorun yaşarsa bu yedeklere de erişemeyebilirsiniz. En az bir kopya sizin kontrolünüzde, farklı bir yerde olmalı.
Yedek ne sıklıkla alınmalı?
Sitenin ne sıklıkla değiştiğine bağlıdır. Her gün sipariş veya form kaydı alan bir sitede günlük veritabanı yedeği gerekir. Ayda bir güncellenen bir tanıtım sitesi için haftalık yedek çoğu zaman yeterlidir.
Yedeği kendi bilgisayarımda tutabilir miyim?
Ek bir kopya olarak tutabilirsiniz ama tek kopya olarak yetersizdir. Bilgisayar arızalanabilir, çalınabilir veya fidye yazılımına yakalanabilir. Otomatik çalışan, uzak bir depolama alanına giden yedek daha güvenlidir.
Yedekte kişisel veri olur mu?
Form kayıtları, müşteri ve sipariş bilgileri veritabanında durduğu için yedekte de yer alır. Bu yüzden yedeklerin erişimi korunmalı, mümkünse şifrelenmeli ve gereğinden uzun süre saklanmamalıdır.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.