SPF, DKIM ve DMARC Kayıtları Nasıl Kurulur?
SPF, DKIM ve DMARC nedir, nasıl kurulur? Gmail gönderici kuralları, örnek kayıtlar, DMARC'ı izleme modundan sıkılaştırma planı ve sık yapılan hatalar.
 Hakkı Kaan Ada · 11 dk okuma
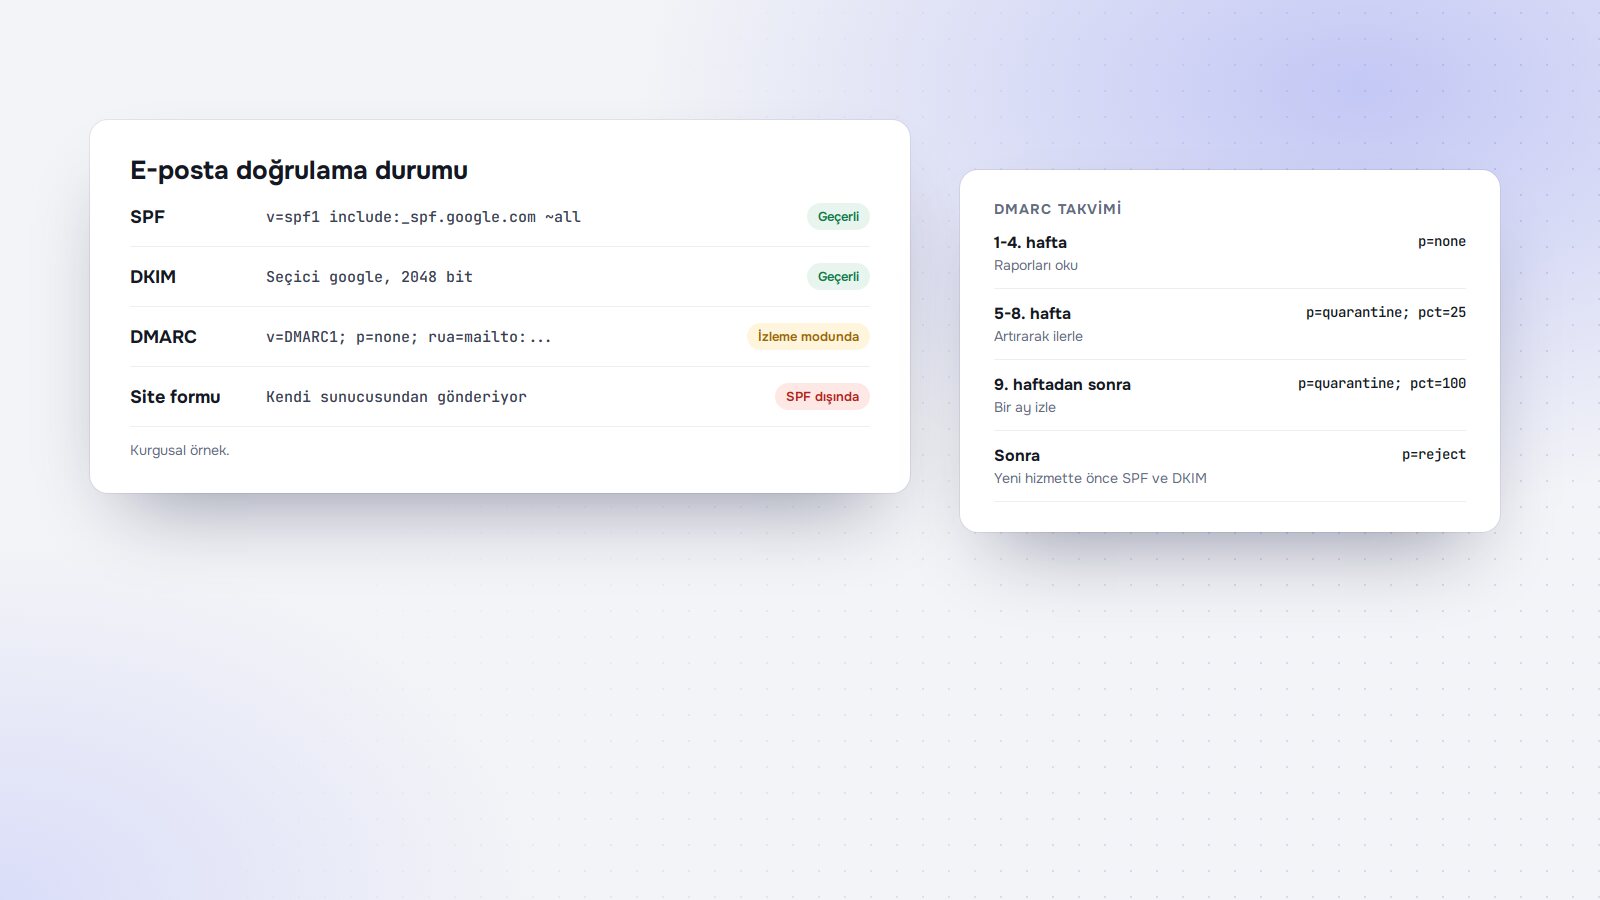
Müşteriye gönderdiğiniz teklif e-postası spam klasörüne düşüyor, site formundan gelen bildirimler kayboluyor ya da biri sizin alan adınızla sahte e-posta gönderiyor. Bu üç sorunun ortak noktası e-posta doğrulamasıdır. SPF, DKIM ve DMARC, alıcı sunucuya "bu e-posta gerçekten bu alan adından geliyor" diyen üç DNS kaydıdır. Bu bölümde her birinin ne yaptığını, Google'ın gönderici kurallarını, kayıtların nasıl kurulacağını ve DMARC'ın nasıl adım adım sıkılaştırılacağını anlatıyoruz.
Bu yazı alan adı ve e-posta yönetimi rehberimizin dördüncü bölümü. Kayıtlar TXT türünde DNS kayıtlarıdır; DNS paneline yabancıysanız önce DNS kayıtları bölümüne bakın. Örneklerdeki alan adları kurgusaldır.
Üç kayıt, üç soru
| Kayıt | Cevapladığı soru | Nasıl çalışır | Nerede durur |
|---|---|---|---|
| SPF | Bu sunucu bu alan adı adına göndermeye yetkili mi? | Gönderime izinli sunucuları listeler | Alan adındaki TXT kaydı |
| DKIM | Bu e-posta yolda değiştirildi mi, gerçekten bu alan adından mı? | E-postaya dijital imza ekler, açık anahtar DNS'te durur | Seçici adı altında TXT kaydı |
| DMARC | SPF veya DKIM başarısız olursa alıcı ne yapsın? | Politika ve raporlama adresi belirtir | _dmarc altında TXT kaydı |
Kısacası SPF ve DKIM kimlik kartıdır, DMARC ise kimlik kartı sahte çıkarsa uygulanacak kuraldır. Google'ın DMARC belgesine göre DMARC, SPF veya DKIM'den geçemeyen mesajlarla ne yapılacağını alıcı sunuculara söyler ve kimlik doğrulama sonuçları hakkında rapor almanızı sağlar.
Gmail'in gönderici kuralları
Bu kayıtlar yalnız iyi bir uygulama değil, büyük e-posta sağlayıcıları için bir gereklilik. Google'ın gönderici kurallarının özeti:
| Kural | Bütün göndericiler | Günde 5.000 ve üzeri gönderenler |
|---|---|---|
| Kimlik doğrulama | SPF veya DKIM | SPF ve DKIM, ayrıca DMARC (politika none olabilir) |
| DMARC uyumu | Belirtilmiyor | Gönderen (From) alan adı SPF ya da DKIM alan adıyla uyumlu olmalı |
| DNS | Geçerli ileri ve ters DNS (PTR) kayıtları | Aynı |
| Bağlantı | TLS ile gönderim | Aynı |
| Spam oranı | Postmaster Tools'ta yüzde 0,3'ün altında | Aynı |
| Abonelikten çıkış | Belirtilmiyor | Pazarlama mesajlarında tek tıkla çıkış ve görünür çıkış bağlantısı |
Google ayrıca spam oranının mümkünse yüzde 0,1'in altında tutulmasını öneriyor. Kişisel Gmail için DKIM anahtarının 1024 bit ya da daha uzun olması gerekiyor, 2048 bit öneriliyor. Küçük bir işletme günde 5.000 e-posta göndermez, ama bülten ya da kampanya aracı kullanıyorsanız bu sınır göründüğünden yakın olabilir. Kampanya izinleri için İYS yazımıza bakın.
Adınıza e-posta gönderen hizmetleri listeleyin
Kayıt yazmadan önce, alan adınız adına e-posta gönderen bütün hizmetleri listeleyin. Unutulan bir hizmet, DMARC sıkılaştırıldığında ilk sorun çıkaran olur. Kurgusal bir işletmenin listesi:
| Hizmet | Ne gönderir | SPF'e eklendi mi | DKIM imzalıyor mu |
|---|---|---|---|
| Kurumsal e-posta sağlayıcısı | Çalışan e-postaları | Evet | Evet |
| Web sitesi (iletişim formu) | Form bildirimleri | Kontrol edilecek | Kontrol edilecek |
| E-posta bülten aracı | Kampanya ve duyuru | Hayır | Kurulmadı |
| Fatura ve ön muhasebe programı | Fatura bildirimleri | Bilinmiyor | Bilinmiyor |
| Randevu ya da sipariş sistemi | Onay ve hatırlatma | Bilinmiyor | Bilinmiyor |
Her hizmetin kendi belgesinde SPF için eklenecek değeri ve DKIM kurulum adımını bulabilirsiniz. Bazı hizmetler sizin alan adınızla değil, kendi alan adlarıyla gönderir; bu durumda ayrıca ayar gerekir.
SPF kaydını yazmak
Google'ın belgesine göre SPF kaydı v=spf1 ile başlar ve her gönderici alan adının önüne include: etiketi konur. Google Workspace için örnek kayıt şudur:
v=spf1 include:_spf.google.com ~all
Birden fazla hizmet kullanıyorsanız hepsini aynı kayda eklersiniz: v=spf1 include:birinci-hizmet include:ikinci-hizmet ~all gibi. Google, kayıtta ~all kullanılmasını öneriyor; bu durumda listede olmayan sunuculardan gelen mesajlar spam olarak işaretlenir. Google'ın belgesi bir SPF kaydında en fazla 10 include: etiketi olabileceğini de belirtiyor. Bu sınıra yaklaşıyorsanız kullanmadığınız hizmetleri kayıttan temizleyin. Alan adınız için tek bir SPF kaydı tutun; iki ayrı SPF kaydı alıcı tarafta hataya yol açabilir.
DKIM imzasını açmak
DKIM'in kurulumu her hizmette benzerdir: hizmet sizin için bir anahtar üretir, size seçici adı ve TXT değeri verir, siz bunu DNS'e eklersiniz, sonra hizmette imzalamayı açarsınız. DKIM'i her gönderici hizmet için ayrı ayrı kurmanız gerekir; e-posta sağlayıcınızın DKIM'i, bülten aracınızın gönderdiği e-postaları imzalamaz. Google, anahtarın 2048 bit olmasını öneriyor. Kurulumdan sonra kendinize bir e-posta gönderip başlık bilgisinde DKIM sonucunun geçtiğini kontrol edin.
DMARC'ı kademeli olarak kurmak
Google'ın DMARC belgesindeki öneri açık: önce SPF ve DKIM'i kurun ve DMARC'ı etkinleştirmeden önce 48 saat bekleyin. Sonra izleme moduyla başlayın. Politika değerleri şöyle çalışır:
| Politika | Alıcı ne yapar | Ne zaman |
|---|---|---|
| p=none | Mesajı normal teslim eder, günlük rapora yazar | Başlangıç; kim adınıza gönderiyor, öğrenme dönemi |
| p=quarantine | Doğrulamadan geçemeyen mesajı spam klasörüne gönderir | Bütün gerçek göndericiler doğrulandıktan sonra |
| p=reject | Mesajı reddeder, genellikle gönderene geri döner | Raporlarda sorun kalmadığında |
Başlangıç için kurgusal bir kayıt şöyle olabilir:
v=DMARC1; p=none; rua=mailto:[email protected]
Kayıt, alan adınızın _dmarc alt adına TXT olarak eklenir. Google'a göre v ve p etiketleri önce gelmelidir. rua etiketi raporların gideceği adresi belirtir; rapor hacmi yüksek olabileceği için kişisel bir kutu yerine ayrı bir kutu, grup ya da rapor hizmeti kullanılması öneriliyor. pct etiketi politikanın doğrulanmamış mesajların yüzde kaçına uygulanacağını belirler ve bu değer kademeli artırılabilir.
Örnek sıkılaştırma takvimi
Aşağıdaki takvim bizim önerimizdir, süreleri kendi raporlarınıza göre uzatın:
| Dönem | Politika | Yapılacak |
|---|---|---|
| 1-4. hafta | p=none | Raporları okuyun, listede olmayan göndericileri bulun ve doğrulayın |
| 5-8. hafta | p=quarantine; pct=25, sonra artırarak | Gerçek bir e-postanın spam'e düşüp düşmediğini izleyin |
| 9. haftadan sonra | p=quarantine; pct=100 | Bir ay sorun çıkmazsa reject'i değerlendirin |
| Sonra | p=reject | Yeni bir gönderim hizmeti eklerken önce SPF ve DKIM |
DMARC raporları nasıl okunur
DMARC raporları alıcı sunuculardan gelen ve genellikle sıkıştırılmış XML dosyaları olarak gönderilen özetlerdir. Ham hâlleri okunması zor olduğu için Google, raporları ayrı bir kutuya ya da bir rapor hizmetine yönlendirmeyi öneriyor. Bir rapor hizmeti kullanıyorsanız ya da dosyaları bir araçla açıyorsanız her satırda üç bilgiye bakın: e-postayı gönderen sunucunun adresi, SPF ve DKIM sonucu, kaç mesaj olduğu. Tanıdığınız bir hizmet doğrulamadan geçemiyorsa ayarı eksiktir; listeye eklemeniz gerekir. Tanımadığınız ve doğrulamadan geçemeyen bir kaynak varsa büyük ihtimalle biri alan adınızı taklit etmeye çalışıyordur. Politikayı sıkılaştırma kararı, tanıdığınız bütün kaynaklar doğrulamadan geçtiğinde verilir.
Sık yapılan hatalar
- İki ayrı SPF kaydı açmak. Yeni bir hizmet eklenirken mevcut kayda include: eklenmesi gerekir; ikinci bir kayıt açılmaz.
- Doğrudan reject ile başlamak. Unutulan bir hizmetin, örneğin fatura programının gönderdiği e-postalar teslim edilmez.
- Raporları hiç okumamak. DMARC'ın asıl faydası raporlardadır; adınıza sahte e-posta gönderenleri de orada görürsünüz.
- Site formunun kendi sunucusundan göndermesi. Form bildirimleri SPF ve DKIM dışında kalıp spam'e düşer; formu kurumsal hesap üzerinden SMTP ile göndermek genellikle daha sağlıklıdır.
- Kayıtları kurup unutmak. Hizmet değiştirdiğinizde eski include: değerini temizlemeyi unutmayın.
- Kayıtların her şeyi çözeceğini sanmak. İçerik, şikâyet oranı ve izinsiz gönderim de teslimi etkiler.
Yeni bir gönderim hizmeti kullanmaya başlamadan önce de aynı sırayı izleyin: önce SPF'e ekleyin, sonra DKIM'i açın, en son DMARC raporlarında doğrulamadan geçtiğini görün.
Kurulumdan sonra kontrol
- Kendinize ve bir Gmail adresine e-posta gönderin, mesajın başlık bilgisinde SPF, DKIM ve DMARC sonuçlarına bakın.
- Site formundan, fatura programından ve bülten aracından birer deneme gönderin.
- Kayıtları çevrim içi bir denetleyiciyle kontrol edin; Google da DMARC kaydını ücretsiz bir denetleyiciyle doğrulamayı öneriyor.
- DMARC raporlarının geldiği kutuyu haftada bir açın, tanımadığınız gönderici var mı bakın.
Kendi alan adınızın taklit edilmesini zorlaştırmak, müşterilerinizi sahte faturalara karşı korumanın da bir yoludur; oltalama tarafını oltalama yazımızda anlattık. Kurumsal e-posta açmak için kurumsal e-posta yazımıza bakabilirsiniz. SPF, DKIM ve DMARC kayıtlarınızı birlikte kurmak ya da kontrol etmek için alan adı ve hosting hizmetimize bakabilir, Teklif Al sayfasından bize yazın.
Kaynaklar
- Google: Email sender guidelines
- Google Workspace Yönetici Yardımı: Set up SPF
- Google Workspace Yönetici Yardımı: Set up DMARC
Sık sorulan sorular
SPF ve DKIM'in ikisi de mi gerekir?
Google'ın gönderici kurallarına göre Gmail'e gönderen herkes SPF veya DKIM kurmalıdır; günde 5.000 ve üzeri mesaj gönderenler için ikisi de ve ayrıca DMARC gerekir. Küçük işletme de olsanız ikisini birlikte kurmak teslim edilebilirlik için daha sağlıklıdır.
DMARC'ı doğrudan reject ile mi başlatmalıyım?
Hayır. Google'ın önerisi, p=none ile başlayıp raporları izlemek, ardından politikayı zamanla quarantine ya da reject'e taşımak ve pct değerini kademeli artırmaktır. Doğrudan reject ile başlamak, unuttuğunuz bir gönderim hizmetinin e-postalarını engelleyebilir.
İki SPF kaydım var, sorun olur mu?
Gönderen hizmetlerin hepsini tek bir SPF kaydında, her biri için include: ekleyerek toplamak gerekir. İki ayrı SPF kaydı alıcı tarafta hataya yol açabilir. Kaydınızı bir SPF denetleyicisiyle kontrol edin ya da e-posta sağlayıcınızın belgesine bakın.
Bu kayıtlar e-postalarımın kesin olarak gelen kutusuna düşmesini sağlar mı?
Hayır. Bu kayıtlar e-postanın sizden geldiğini kanıtlar, ama içerik, şikâyet oranı ve gönderim alışkanlığı da etkilidir. Google, Postmaster Tools'taki spam oranının yüzde 0,3'ün altında tutulmasını istiyor.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.