Oltalama E-postası Nasıl Anlaşılır, Dükkân İçin Kontrol Düzeni
Oltalama e-postası nasıl anlaşılır? Sahte fatura, kargo ve IBAN mesajlarını tanımayı, dükkân kuralını ve bağlantıya basıldığında yapılacakları anlatıyoruz.
 Hakkı Kaan Ada · 9 dk okuma
Ödenmemiş bir fatura, teslim edilemeyen bir kargo ya da kapatılacağı söylenen bir hesap. Oltalama (phishing) e-postası çoğu zaman tam da o gün beklediğiniz bir işi taklit eder. En tehlikelisi, yoğun bir saatte, telefonda konuşurken ya da kasanın başındayken açtığınız mesajdır. Bu bölümde sahte mesajları nasıl tanıyacağınızı, dükkânda hangi kuralı koyacağınızı ve bağlantıya basıldıysa ne yapacağınızı anlatıyoruz.
Bu yazı küçük işletme siber güvenlik rehberimizin ikinci bölümü. Önceki bölümde iki adımlı doğrulama ve parola düzenini anlattık; parola çalınsa bile ikinci adım saldırganın önünü kesebilir. Bu bölümün konusu ise parolanın baştan çalınmasını önlemek.
Oltalamanın amacı ne
Bir oltalama mesajı genelde dört şeyden birini ister:
- Parola: sahte bir giriş sayfasıyla e-posta, Instagram, banka ya da yönetim paneli bilginizi ele geçirmek.
- Para: sahte fatura, değiştirilmiş IBAN ya da acil ödeme talebiyle size havale yaptırmak.
- Dosya açtırmak: fatura ya da ihtar görünümlü bir ekle bilgisayara zararlı yazılım bulaştırmak.
- Bilgi: müşteri listesi, kimlik fotoğrafı ya da doğrulama kodu almak.
Bir mesajın bunlardan birini istediğini gördüğünüz anda, ne kadar gerçek görünürse görünsün yavaşlayın.
Beş işaret
Google ve CISA'nın anlattığı işaretler küçük işletmede de aynıdır:
| İşaret | Örnek cümle | Ne yapmalı |
|---|---|---|
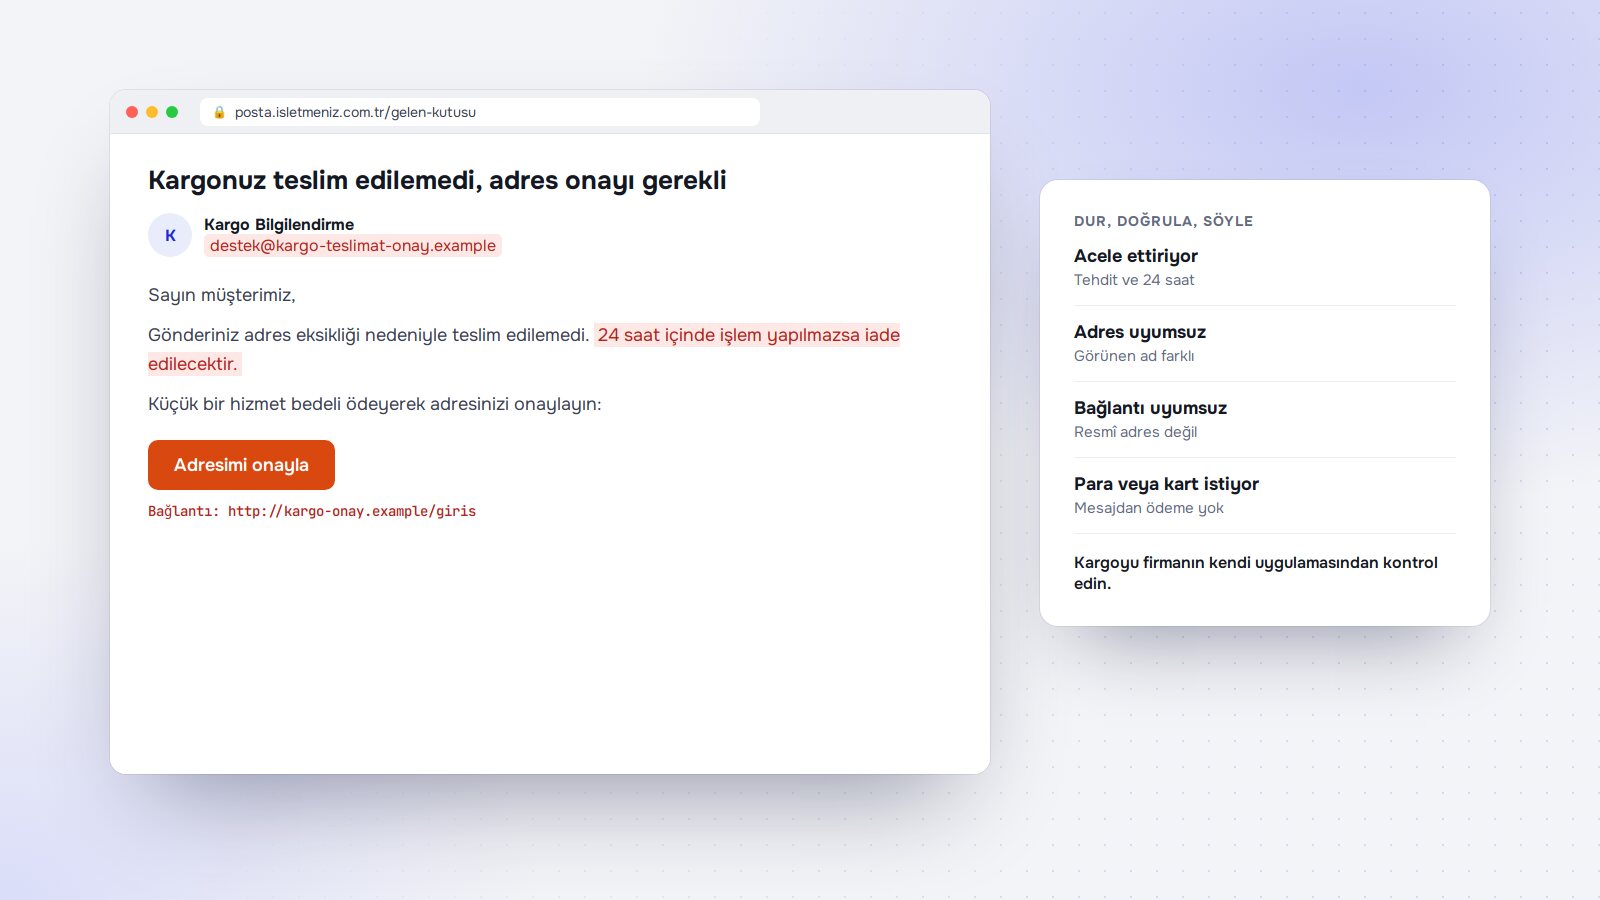
| Acele ve tehdit | "24 saat içinde ödeme yapılmazsa hesabınız kapatılacak" | Durun, başka kanaldan doğrulayın |
| Hassas bilgi talebi | "Kart bilgilerinizi ve kodu teyit edin" | Mesajın içinden bilgi vermeyin |
| Gönderen adresi uyumsuz | Görünen ad "Kargo Firması", ama mesaj alakasız bir alan adından geliyor | Adın değil adresin kendisine bakın |
| Bağlantı uyumsuz | Yazı "resmi site" diyor, üzerine gelince başka adres çıkıyor | Bağlantıya basmayın, adresi kendiniz yazın |
| Fazla iyi teklif | "Vergi iadeniz hazır", "Kampanyayı kazandınız" | Başvurmadığınız şeyin sonucu size gelmez |
Yazım hatası aramakla yetinmeyin. CISA'nın da hatırlattığı gibi, yapay zekâ sayesinde artık dili temiz oltalama mesajları da yazılabiliyor.
Dükkânların en sık gördüğü senaryolar
Sahte fatura
"Faturanız ektedir" yazan ve eki olan bir e-posta, muhasebeyle uğraşan biri için son derece sıradan görünür. Açmadan önce kendinize şunları sorun: bu firmayla çalışıyor muyum, bu tutarı bekliyor muyum, faturayı kendi e-Arşiv ya da muhasebe hesabımdan görebiliyor muyum? Beklemediğiniz bir eki, özellikle sıkıştırılmış ya da makro çalıştırmanızı isteyen bir dosyayı açmayın.
Değişen IBAN
Tedarikçiden geliyormuş gibi görünen "banka hesabımız değişti" mesajı özellikle tehlikelidir, çünkü bazen gerçek bir yazışmanın devamıymış gibi gelir. Burada tek bir kural vardır: ödeme bilgisindeki değişiklik, daha önce bildiğiniz numara aranarak doğrulanır. Mesajın içinde yazan telefon numarasını aramak doğrulama sayılmaz.
Kargo ve gümrük
E-ticaret yapan biri için "adres eksik" ya da "gümrük ücreti ödenmedi" mesajları gündelik bir konudur. Kargonun durumunu mesajdaki bağlantıdan değil, firmanın kendi uygulamasından ya da sitesinin adresini kendiniz yazarak kontrol edin.
Resmî kurum taklidi
Vergi, ceza ya da tebligat görünümlü mesajlar insanı korkutur, korku da acele ettirir. Mesajdaki bağlantıyı kullanmak yerine ilgili kurumun sitesine adresi kendiniz yazarak gidin ya da mali müşavirinize sorun.
Hesap uyarısı
"Google profiliniz askıya alınacak" ya da "Instagram hesabınız telif ihlali aldı" gibi mesajlar da sık görülür. Böyle bir güvenlik bildirimini mesajın içinden değil, hesabın kendisinden kontrol edin. Google hesabı için Google'ın gösterdiği yol, myaccount.google.com adresindeki bildirimlere bakmaktır. Sosyal medya hesabını kaybetmenin size neye mal olacağını düşünürseniz bir dakikalık kontrol çok ucuz kalır.
Patrondan gelen acil talep
"Toplantıdayım, şu hesaba hemen havale yap" ya da "hediye kartı al, kodları gönder" gibi mesajlar e-postadan olduğu kadar WhatsApp'tan da gelebilir. Çalışanlarınıza açıkça söyleyin: "Ben böyle bir talebi mesajla iletmem, iletirsem de beni arayıp sorun."
Bağlantı nasıl okunur
Bağlantıya basmadan gittiği adresi görmek, edinebileceğiniz en faydalı alışkanlıktır.
- Bilgisayarda: fareyi bağlantının üzerinde tutun ama basmayın. Gerçek adres genellikle pencerenin alt köşesinde görünür.
- Telefonda: bağlantının üzerine basılı tuttuğunuzda çoğu uygulama adresi gösterir. Bunu yaparken bağlantıyı yanlışlıkla açmamaya dikkat edin.
- Adresi sondan okuyun. Asıl alan adı, ilk tek eğik çizgiden hemen önceki kısımdır. Örneğin kargo.example.com/giris adresinin sahibi "example.com"dur, başındaki "kargo" sözcüğü kimseyi kargo firması yapmaz.
- Harf oyunlarına bakın. CISA, bir harfi değiştirilmiş marka adlarına ve kısaltılmış bağlantılara karşı uyarıyor.
Emin olamadığınızda en kısa yol hep aynıdır: bağlantıyı kullanmayın, adresi kendiniz yazın ya da uygulamayı açın. Bildirim gerçekse hesabınızın içinde de görünür.
Sahte dekont
Bu kez hedef parola değil, malın kendisidir. Müşteri ödeme yaptığını söyleyip WhatsApp ya da e-postayla bir dekont görüntüsü gönderir, siz de ürünü teslim edersiniz. Oysa ekran görüntüsü kanıt sayılmaz, çünkü kolayca düzenlenebilir. Kural basittir: dekonta değil banka hesabınıza bakın, para hesapta görünmeden yüksek tutarlı ürünü kargoya vermeyin. Çalışanlarınıza da teslim onayını kimin verebileceğini söyleyin.
Dükkân kuralı: üç adım
Küçük bir işletmede uzun kural metinlerini kimse okumaz. Tezgâhın yanına asacağınız üç adım yeterlidir:
- Dur. Mesaj para, parola, kod ya da dosya mı istiyor? Acele mi ettiriyor?
- Doğrula. Mesajın içindeki yolları kullanmadan, bildiğin numaradan ara ya da adresi kendin yaz.
- Söyle. Şüpheli mesajı işletme sahibine göster. Yanlışlıkla bastıysan hemen söyle.
En sık atlanan adım üçüncüsüdür. Çalışan korktuğu için bağlantıya bastığını saklarsa olayı ancak günler sonra öğrenirsiniz. "Bastığını söyleyen azar yemez" kuralı bu yüzden güvenlik yazılımlarından daha çok işe yarayabilir.
Ödeme için ikinci göz kuralı
Birçok kayıp, tek bir kişinin tek bir mesaja bakarak ödeme yapabilmesinden doğar. Kendi işletmenize uygun bir sınır belirleyin: belirli bir tutarın üzerindeki ödemeleri, yeni bir hesaba yapılan ilk ödemeyi ve IBAN değişikliklerini ikinci bir kişi de kontrol etsin. Tek başınıza çalışıyorsanız ikinci kontrolü tedarikçiyi arayarak yaparsınız. Sınırın kaç lira olacağı işinize bağlıdır; önemli olan kuralın var olması ve istisnasız uygulanmasıdır.
Bağlantıya basıldıysa
| Ne oldu | Hemen yapılacak |
|---|---|
| Yalnız sayfa açıldı, bilgi girilmedi | Sekmeyi kapatın, cihazda güvenlik taraması yapın, olayı not edin |
| Parola girildi | Temiz cihazdan parolayı değiştirin, aynı parolayı kullanan diğer hesapları da değiştirin, açık oturumları kapatın, iki adımlı doğrulamayı kontrol edin |
| Doğrulama kodu verildi | Hesabın kurtarma adımlarını başlatın, bağlı cihazları kapatın, müşterileri gerekiyorsa uyarın |
| Kart veya banka bilgisi girildi | Bankayı hemen arayın, kartı kapattırın, hareketleri kontrol edin |
| Havale yapıldı | Bankanızı derhal arayın, belge ve yazışmaları saklayın, hukuki yol için danışmanınızla görüşün |
| Dosya açıldı | Bilgisayarı ağdan çıkarın, başka işlem yapmadan destek alın, ortak klasörleri ve yedekleri kontrol ettirin |
Müşteri verisi içeren bir hesap ele geçirildiyse olayın kişisel veri boyutunu ana rehberdeki ilk bir saat bölümünde anlattık. Yasal süreleri kaçırmamak için hukuk danışmanınızla hemen görüşün.
E-postayı teknik olarak güçlendirmek
İşin insan tarafı önemlidir, ama birkaç teknik ayar da yükü hafifletir:
- Şüpheli mesajı raporlayın. Gmail'de mesajı açıp Yanıtla'nın yanındaki Diğer menüsünden "Kimlik avı bildir" seçeneğini kullanın. Diğer e-posta hizmetlerinde de benzer bir düğme vardır. CISA da mesajı raporlayıp silmeyi öneriyor.
- İki adımlı doğrulama: parola çalınsa bile saldırganın önünde bir engel daha kalır.
- Güvenli tarama: tarayıcınızın zararlı site korumasını açık tutun.
- Kendi alan adınız: kurumsal e-posta kullanıyorsanız alan adınızın taklit edilmesini zorlaştıran kayıtların ayarlanıp ayarlanmadığını e-posta firmanıza sorun. Başlangıç için kurumsal e-posta yazımıza bakabilirsiniz.
- Ortak kutular: "info@" adresini kaç kişinin okuduğu belli olsun ki kimin neye bastığı belirsiz kalmasın.
Müşterinizi de koruyun
Dolandırıcılar müşterilerinize sizin adınızla da yazabilir. Sitenizde, faturanızda ve WhatsApp karşılama mesajınızda IBAN'ınızı ve iletişim kanallarınızı açıkça yazın. "IBAN değişikliğini mesajla bildirmeyiz" gibi bir cümle, müşterinizin de şüpheli bir mesajı ayırt etmesini kolaylaştırır. Adınıza sahte mesaj gönderildiğini öğrenirseniz sosyal medyada ve sitenizde kısa bir uyarı yayınlayın.
On beş dakikalık çalışan toplantısı
Ayda bir yapılan kısa bir konuşma, uzun bir eğitimden daha çok işe yarar:
- Yukarıdaki senaryolardan birini anlatın.
- Gerçek bir örnek gösterin; büyük ihtimalle kendi gelen kutunuzda vardır.
- Üç adımı tekrar edin.
- Bu ay gelen şüpheli mesajları sorun, doğru davrananı takdir edin.
Serinin bir sonraki bölümünde, bütün önlemlere rağmen bir şeyler ters gittiğinde işinizi ayakta tutacak yedekleme düzenini anlatacağız. E-posta, site ve hesap tarafını düzenli takip edecek biri arıyorsanız bakım ve güvenlik hizmetimize bakabilirsiniz. Kendi durumunuzu konuşmak için Teklif Al sayfasından bize yazın.
Kaynaklar
Sık sorulan sorular
Düzgün Türkçe yazılmış e-posta güvenli midir?
Hayır. CISA da artık kusursuz dilin oltalama ihtimalini ortadan kaldırmadığını, yapay zekânın temiz metin yazabildiğini hatırlatıyor. Yazım hatası işaret olabilir, ama hatasız mesaj güvenli demek değildir. Talebe ve bağlantıya bakın.
Yanlışlıkla bağlantıya bastım, ne yapmalıyım?
Sayfaya bilgi girmediyseniz sekmeyi kapatın, cihazda güncel güvenlik taraması yapın ve durumu not edin. Parola girdiyseniz temiz bir cihazdan o parolayı değiştirin, oturumları kapatın. Kart ya da banka bilgisi girdiyseniz bankanızı hemen arayın.
Tedarikçiden gelen IBAN değişikliği e-postasına ne yapmalıyım?
E-postadaki numarayı aramayın. Tedarikçiyi daha önce kullandığınız telefon numarasından arayıp doğrulayın. Doğrulama olmadan ödeme hesabını değiştirmemek, dükkâna koyabileceğiniz en faydalı kurallardan biridir.
Abonelikten çık bağlantısına basmak güvenli mi?
Şüpheli bir mesajda basmayın. CISA, abonelikten çıkma bağlantılarının da riskli olabileceğini belirtiyor. Bu tür mesajları spam olarak işaretleyip silmek daha güvenlidir.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.