SonicWall SSLVPN Açığı CISA'nın İstismar Listesine Girdi
CISA, SonicWall SSLVPN'de SAML ve çok faktörlü doğrulamayı aşabilen bir açığın istismar edildiğini bildirdi. Ofis VPN'inde kontrol edilecekler.
 Hakkı Kaan Ada · 9 dk okuma
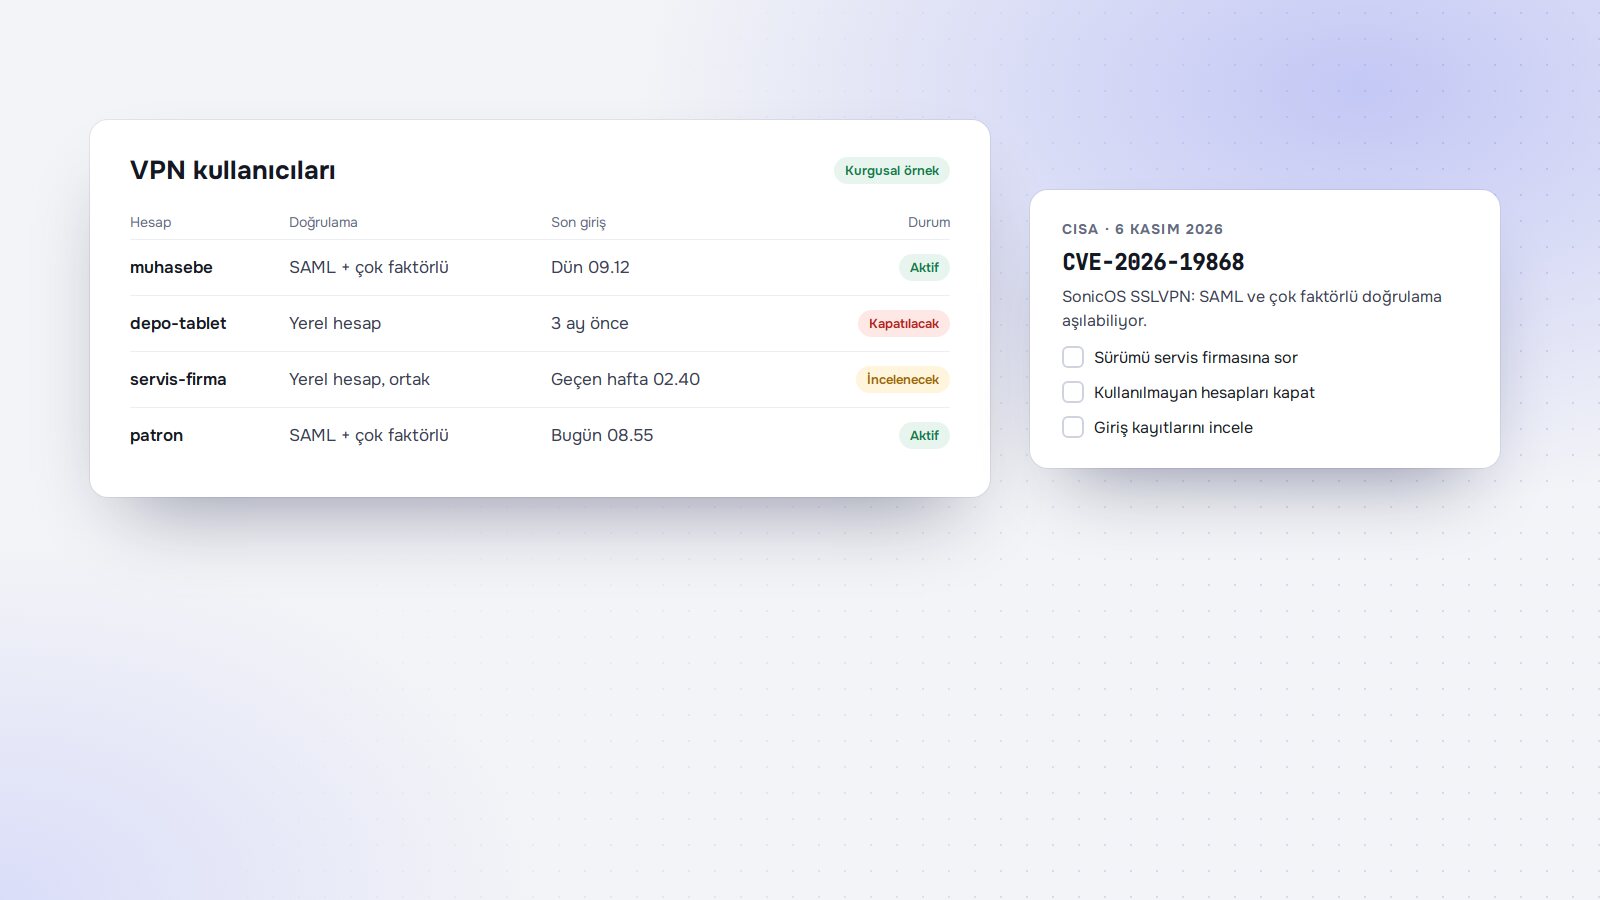
CISA, 6 Kasım 2026'da SonicWall güvenlik duvarlarının SSL VPN hizmetindeki bir açığı, saldırılarda kullanıldığı bilinen zafiyetler kataloğuna ekledi. Açığın kodu CVE-2026-19868. NVD'deki açıklamaya göre bu açık, geçerli kullanıcı bilgisine sahip birinin SAML kimlik doğrulama denetimlerini, hatta SAML üzerinden zorunlu tutulan çok faktörlü doğrulamayı aşmasına izin verebiliyor. Security Affairs'in aktardığına göre SonicWall'un güvenlik ekibi olası istismar bildirimini inceliyor ve müşterilerine en son sürüme hemen geçmelerini öneriyor.
SonicWall, Türkiye'de de ofislerde, mağaza zincirlerinde ve muhasebe bürolarında kullanılan bir güvenlik duvarı markası. Yine de bu yazı yalnız SonicWall kullananlar için değil. Ofisine uzaktan VPN ile bağlanan her küçük işletmenin sorması gereken soruları da bir araya getiriyor. Bir not: SonicWall'un bülten sayfasının içeriğini okuyamadığımız için etkilenen model ve sürümleri yazmıyoruz. Bilgiler CISA, NVD ve Security Affairs'ten alındı.
Bilinenler
| Konu | Bilgi | Kaynak |
|---|---|---|
| Açık | CVE-2026-19868, SonicOS içindeki SSL VPN hizmetinde | CISA, NVD |
| Türü | Tek aşamalı doğrulamanın kullanılmasından kaynaklanan kimlik doğrulama zafiyeti | CISA |
| Etkisi | Başka bir doğrulama yönteminde geçerli bilgisi olan kullanıcı, SAML denetimlerini ve SAML ile zorunlu tutulan çok faktörlü doğrulamayı aşabiliyor | NVD |
| Önem derecesi | CVSS 7.5 | Security Affairs |
| Durum | İstismar kanıtı nedeniyle CISA kataloğunda; SonicWall olası istismarı inceliyor | CISA, Security Affairs |
| ABD federal kurumlarına verilen süre | 20 Kasım 2026'ya kadar | CISA, NVD |
| Üreticinin önerisi | En son sürüme hemen geçilmesi | Security Affairs'in aktarımı |
Açık pratikte ne anlama geliyor
Bir ofis VPN'ine kullanıcılar genellikle iki yoldan biriyle girer: ya güvenlik duvarının kendi kullanıcı listesindeki hesapla ya da ayrı bir kimlik sağlayıcı üzerinden SAML ile. SAML kullanan kurumlar çok faktörlü doğrulamayı çoğu zaman bu kimlik sağlayıcıda zorunlu tutar. NVD'deki açıklamaya göre bu açık, başka bir doğrulama yöntemine ait geçerli bilgisi olan kullanıcının SAML yolunu ve oradaki çok faktörlü doğrulamayı atlamasına izin verebiliyor.
Bunun pratik karşılığı şu: kurulumda açılıp unutulmuş eski bir yerel hesap ya da sızmış bir parola, tek başına ofis ağına giriş sağlayabilir. Küçük işletmelerde bu ihtimal hiç de uzak değil. Kurulum sırasında açılan deneme hesabı, ayrılan çalışanın hesabı ya da servis firmasının kullandığı ortak hesap çoğu zaman yıllarca sistemde kalır.
Bugün sorulacak beş soru
- Hangi cihaz kullanılıyor? Ofisin internet girişinde hangi marka ve model güvenlik duvarı var?
- VPN açık mı? Dışarıdan bağlanan çalışan var mı, hangi uygulamayla bağlanıyor?
- Yazılım sürümü ne? Cihaz en son ne zaman güncellendi?
- Bakım kimde? Cihazdan sorumlu kişi ya da firma kim, bu haberden haberi var mı?
- Hangi hesaplar tanımlı? VPN'e girebilen kullanıcı listesi en son ne zaman gözden geçirildi?
Bu sorulardan birinin cevabını bilmiyorsanız sorun yalnız bu açıkla sınırlı değildir. Büyük ihtimalle cihazın bakımı da kimsenin sorumluluğunda değildir.
Servis firmasına gönderilecek mesaj
Cihazı kuran ya da bakımını yapan firmaya aşağıdaki gibi kısa bir mesaj gönderin. Ne istediğinizi açıkça yazmak, cevabın hızlı ve net gelmesini sağlar:
Merhaba, CISA 6 Kasım 2026'da SonicWall SSLVPN'deki CVE-2026-19868 açığını istismar edilen açıklar listesine ekledi. Cihazımızın modelini ve yazılım sürümünü, bu açıktan etkilenip etkilenmediğini ve güncellemenin ne zaman yapılacağını bugün bildirebilir misiniz? VPN'e girebilen kullanıcı listesini ve son günlerin giriş kayıtlarını da birlikte gözden geçirmek istiyoruz.
Birkaç gün içinde cevap gelmezse bakım sözleşmenizi gözden geçirmenin zamanı gelmiştir. Bakım anlaşmasının neleri kapsaması gerektiğini bakım anlaşması yazımızda anlattık. Aynı ölçüler ofis cihazları için de geçerli.
Güncellemeye kadar alınabilecek önlemler
Asıl çözüm güncellemedir. Güncelleme hemen yapılamıyorsa aşağıdaki geçici adımlar riski azaltabilir. Bunlar genel önerilerdir; cihazınıza uygun olup olmadığını servis firmanızla birlikte belirleyin.
| Önlem | Sağladığı fayda | Getirdiği yük |
|---|---|---|
| Kullanılmayan VPN hesaplarını kapatmak | Açığın kullanılabileceği hesap sayısı azalır | Neredeyse hiç |
| Yerel hesapların parolalarını değiştirmek | Sızmış eski parolalar geçersiz olur | Kullanıcılara yeni parolanın bildirilmesi gerekir |
| VPN erişimini yalnız gerçekten ihtiyaç duyanlara açmak | Saldırıya açık hesap sayısı daralır | Bazı işlerin ofisten yapılması gerekir |
| VPN'i geçici olarak kapatmak | Riski en çok azaltan adım budur | Uzaktan çalışma bir süre durur |
| Giriş kayıtlarını incelemek | Olası izinsiz girişler fark edilir | Teknik destek zamanı ister |
Giriş kayıtlarında nelere bakılmalı
Servis firmanızla kayıtları incelerken aşağıdaki işaretlere dikkat edin:
- Mesai saatleri dışında ya da beklenmedik ülkelerden yapılan girişler
- Uzun süredir kullanılmayan bir hesapla yapılan girişler
- Aynı hesapla kısa aralıklarla farklı yerlerden yapılan girişler
- Çok faktörlü doğrulama adımı görünmeden tamamlanan oturumlar
- Girişten sonra ağda olağan dışı dosya erişimi ya da büyük veri çıkışı
Şüpheli bir iz bulunursa kayıtları silmeden saklayın ve olayı bir uzmanla değerlendirin. Müşteri verisi etkilenmiş olabilirse yasal süreleri kaçırmamak için veri ihlali bildirimi yazımıza bakın.
VPN'e gerçekten ihtiyacınız var mı
Bu tür haberler, ofise neden VPN ile bağlandığınızı yeniden düşünmek için de iyi bir fırsattır. Çoğu küçük işletmede VPN tek bir iş için kurulur: evden muhasebe programına girmek, ortak klasöre ulaşmak ya da kamera kayıtlarını izlemek. Bu işlerin bir kısmı bugün bulut tabanlı bir uygulamayla, iki adımlı doğrulamalı bir hesapla ya da yalnız ihtiyaç anında açılan bir erişimle daha az riskle yapılabiliyor. Ofis ağının internete açık her kapısı ayrıca bakım ister. Kapı sayısı azaldıkça takip edilmesi gereken iş de azalır.
VPN kullanan çalışanlara söylenecekler
Teknik önlemler kadar kullanıcıların davranışı da önemli. VPN ile bağlanan çalışanlara üç şey hatırlatın. Birincisi, VPN parolası başka hiçbir hesapta kullanılmamalı ve kimseyle paylaşılmamalı. İkincisi, beklemedikleri bir doğrulama bildirimi ya da "yeni cihazdan giriş" uyarısı alırlarsa onaylamadan önce size haber vermeliler. Üçüncüsü, VPN'e yalnız işletmenin tanıdığı cihazlardan bağlanmalılar; ortak bilgisayarlar ve başkasına ait telefonlar bu iş için uygun değil. Parola değişikliği yapacaksanız bunu da kullanıcılara önceden duyurun ki kimse işinin ortasında dışarıda kalmasın.
Küçük ofis için uzaktan erişim seçenekleri
| Seçenek | Uygun olduğu durum | Dikkat edilecek nokta |
|---|---|---|
| Güvenlik duvarındaki VPN | Ofisteki sunucuya ya da paylaşılan klasöre düzenli erişim gerekiyorsa | Cihaz güncel tutulmalı, hesaplar kişiye özel olmalı |
| Bulut tabanlı uygulama | Muhasebe, randevu ya da sipariş işi internet üzerinden yürüyorsa | Hesaplarda iki adımlı doğrulama açık olmalı |
| Uzaktan masaüstü aracı | Yalnız arada bir ofis bilgisayarına bağlanılıyorsa | Erişim sürekli açık bırakılmamalı, oturumlar kayıt altında olmalı |
| Uzaktan erişim olmaması | İş zaten ofiste yapılıyorsa | Gereksiz yere açık kapı bırakılmamış olur |
Hangi seçeneğin size uyduğu, işin nerede yapıldığına bağlı. Önemli olan, kullanılmayan erişim yolunun açık bırakılmamasıdır.
Yıllık bakım için kontrol listesi
Bu açığa özel önlemlerin yanında, güvenlik duvarı için servis firmanızla yılda en az bir kez şu konuları gözden geçirin:
- Cihazın yazılımı güncel mi, üretici desteği sürüyor mu?
- Yönetim paneline internetten erişim kapalı mı, yönetici parolası değiştirildi mi?
- VPN kullanıcı listesinde ayrılan çalışan ya da eski servis hesabı kaldı mı?
- Kayıtlar ne kadar süre tutuluyor, bir olayda incelenebilecek kadar geriye gidiyor mu?
- Cihazın ayar yedeği alınmış mı, arızada yeni cihaza aktarılabilir mi?
Sık yapılan hatalar
- "Biz küçüğüz, kimse uğraşmaz" demek. İnternete açık cihazlar otomatik taramalarla bulunur; büyüklük fark etmez.
- Kurulumdan sonra cihazı unutmak. Güvenlik duvarı da bir bilgisayardır ve güncelleme ister.
- Ortak VPN hesabı kullanmak. Kimin girdiği anlaşılmaz, ayrılan çalışan da erişimini yanında götürür.
- Yalnız çok faktörlü doğrulamaya güvenmek. Bu açık tam olarak bu varsayımı hedef alıyor.
Hesap ve erişim düzenini iki adımlı doğrulama yazımızda, cihaz düzenini çalışan telefonu güvenliği yazımızda anlattık. Sunucu ve site tarafını düzenli takip ettirmek için bakım ve güvenlik hizmetimize bakabilirsiniz. Ofisinizin erişim yapısını birlikte gözden geçirmek için Teklif Al sayfasından bize yazın.
Kaynaklar
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (6 Kasım 2026)
- NVD: CVE-2026-19868
- SonicWall PSIRT: SNWLID-2026-0014
- Security Affairs: CISA adds SonicWall SonicOS SSLVPN flaw to KEV (7 Kasım 2026)
Sık sorulan sorular
Ofisimizde SonicWall olup olmadığını nasıl anlarım?
Ofisin internet girişindeki cihazın üzerindeki markaya bakın ya da kurulumu yapan firmaya sorun. Uzaktan bağlanırken kullandığınız VPN uygulamasının adı da ipucu verir. Bunu kimse bilmiyorsa, cihazın bakımıyla da kimsenin ilgilenmediği anlaşılır.
Hangi sürümler etkileniyor?
Bu yazıyı hazırlarken SonicWall'un bülten sayfasının içeriğini okuyamadık, bu yüzden etkilenen ve düzeltilen sürümleri yazmıyoruz. Security Affairs, SonicWall'un müşterilere en son sürüme hemen geçmelerini önerdiğini aktarıyor. Kesin bilgiyi üreticinin bülteninden ve servis firmanızdan alın.
Çok faktörlü doğrulama açıksa yine de risk var mı?
Var. NVD'deki açıklamaya göre açık, başka bir doğrulama yönteminde geçerli bilgisi olan bir kullanıcının SAML denetimlerini ve SAML üzerinden zorunlu tutulan çok faktörlü doğrulamayı aşmasına izin verebiliyor.
VPN'i kapatırsam iş durur mu?
Uzaktan çalışma VPN'e bağlıysa bir süre zorlaşır. Kararı servis firmanızla birlikte verin. Güncelleme hemen yapılamıyorsa erişimi kimlerle sınırlayacağınızı ve hangi işlerin ofisten yapılacağını önceden planlayın.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.