Kapatılan WordPress Eklentisi Sitenizde mi, Nasıl Anlarsınız
Dizinden kaldırılan bir WordPress eklentisindeki açık kasımda saldırı hedefi oldu. Sitenizde güncelleme almayan eklenti var mı, nasıl bakılır, ne yapılır?
 Hakkı Kaan Ada · 8 dk okuma
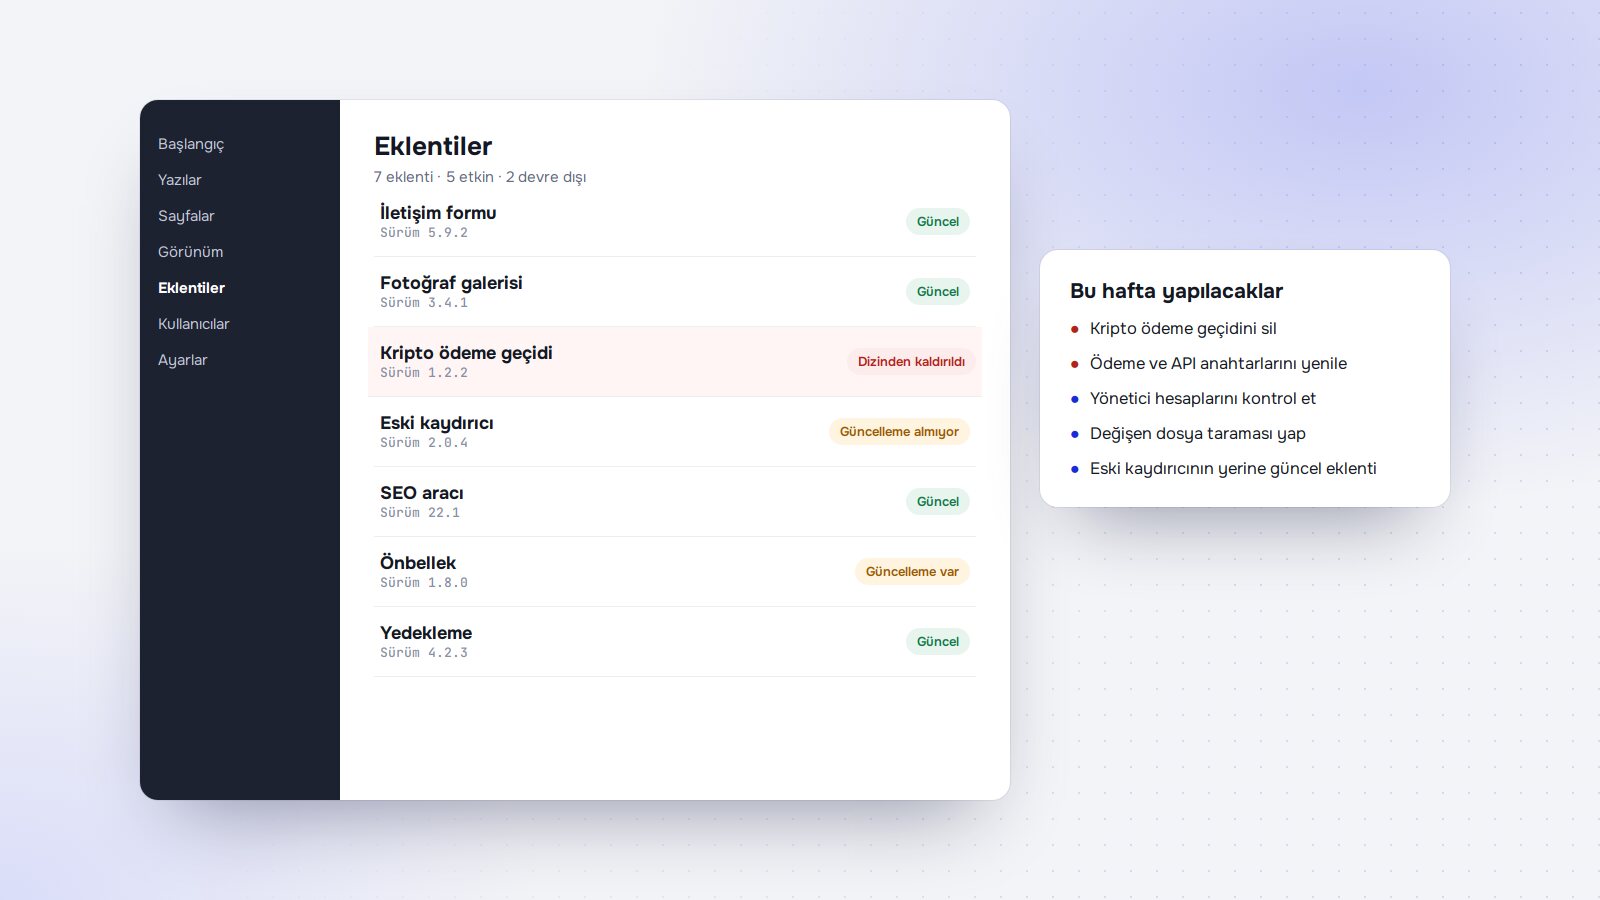
3 Kasım 2026'da güvenlik haber sitesi The Hacker News, bir WordPress eklentisindeki kritik bir açığın saldırganlarca hedef alındığını yazdı. Haberin dikkat çeken tarafı açığın kendisinden çok eklentinin durumuydu: eklenti, ağustos sonunda WordPress eklenti dizininde kapatılmıştı ve açık için yayımlanmış bir düzeltme yoktu. Yani eklentiyi sitesinde tutan biri, güncelleme düğmesine ne kadar basarsa bassın korunamıyordu.
Bu yazıda haberi kısaca özetliyor, ardından asıl soruyu cevaplıyoruz: kendi sitenizde dizinden kaldırılmış ya da artık güncelleme almayan bir eklenti olup olmadığını nasıl anlarsınız, varsa ne yaparsınız?
Haberde ne var
Açık, kripto para ile ödeme almak için kullanılan CryptoPayment Gateway adlı eklentide bulundu ve CVE-2026-81648 numarasıyla kayda geçti. Kayıt, en yüksek önem seviyesi olan 10,0 puanla işaretlendi. Kaynaklara göre sorun şu: eklentinin arka planda çalışan isteklerden birinde yetki kontrolü yapılmıyor. Bu yüzden siteye giriş yapmamış biri, normalde yalnızca yöneticinin yapabileceği işlemleri çalıştırabiliyor. Haberde sayılan işlemler arasında sunucudaki dosyaları silmek, ödeme ayarlarını değiştirmek ve kayıtlı cüzdan bilgilerini okumak var.
Haberin önemli ayrıntıları şunlar:
- Etkilenen sürümler 1.2.1 ve 1.2.2; ikincisi aynı zamanda eklentinin son sürümü.
- Açık için bilinen bir düzeltme yok.
- Eklenti 28 Ağustos 2026'da WordPress eklenti dizininde "güvenlik sorunu" gerekçesiyle kapatıldı ve indirilemez hâle geldi.
- Defused Cyber adlı güvenlik ekibi, açığa yönelik gerçek saldırı girişimleri gördüğünü bildirdi.
Eklenti az kullanılan bir eklenti; sitelerin çoğunu doğrudan ilgilendirmiyor. Ama aynı durum herhangi bir eklentinin başına gelebilir. Dizinden kaldırılan bir eklenti, sitenize zaten kurulmuşsa kendiliğinden silinmez. Sessizce orada durmaya devam eder.
Dizinden kapatılan eklenti ne demek
WordPress'in resmi eklenti dizini, bir eklentiyi farklı nedenlerle kapatabilir: güvenlik açığı bildirildiğinde ve geliştirici zamanında düzeltmediğinde, kurallara aykırı bir durum fark edildiğinde ya da geliştiricinin kendisi bıraktığında. Kapatılan eklenti yeni sitelere kurulamaz.
Sorun, eklentiyi önceden kurmuş olan siteler. Kapatılan bir eklenti için çoğu zaman yeni sürüm gelmez, dolayısıyla panelde güncelleme bildirimi de görmezsiniz. Güncelleme bildirimi gelmemesi ise insanı rahatlatır: "Güncelleme yok, demek her şey yolunda." Oysa tam tersi olabilir. Panel her durumda bu konuda net bir uyarı göstermeyebilir; bu yüzden kontrolü kendiniz yapmalısınız.
Sitenizde var mı, nasıl bakılır
Bu kontrol, bir WordPress sitesi için yaklaşık yarım saatlik bir iş. Teknik bilgi gerektirmez, yönetici girişi yeterlidir.
- Eklenti listesini çıkarın. Panelde "Eklentiler" sayfasına girin ve hem etkin hem devre dışı bütün eklentilerin adını bir yere yazın.
- Her eklentinin dizin sayfasına bakın. Eklentinin altındaki "Ayrıntıları göster" bağlantısı ya da wordpress.org üzerindeki sayfası, son güncelleme tarihini ve hangi WordPress sürümüyle denendiğini gösterir. Kapatılan eklentilerde sayfanın üstünde eklentinin kapatıldığı ve indirilemediği yazar.
- Son güncelleme tarihine dikkat edin. Kapatılmamış ama uzun süredir güncellenmeyen eklenti de risklidir. Bir yılı aşkın süredir güncelleme almamış eklentiyi "terk edilmiş olabilir" diye işaretleyin.
- Ücretli eklentileri ayrı kontrol edin. Ücretli eklentiler genellikle dizinde yoktur. Geliştiricinin sitesinde sürüm notlarına bakın ve lisansınızın güncelleme hakkının sürüp sürmediğini kontrol edin.
- Temayı unutmayın. Aynı kontrol tema için de geçerli. Uzun süredir güncelleme almayan bir tema, eklenti kadar risk taşır.
Kontrol tablosu
| Bulduğunuz durum | Ne yapmalı |
|---|---|
| Eklenti dizinde kapatılmış | Hemen kaldırın, yerine güncel bir alternatif bulun; aşağıdaki kontrolleri yapın. |
| Bir yıldan uzun süredir güncelleme yok | Alternatif araştırın, en kısa sürede değiştirin. |
| Eklenti devre dışı ve kullanılmıyor | Devre dışı bırakmakla yetinmeyin, silin. |
| Ücretli eklentinin lisansı bitmiş | Lisansı yenileyin ya da eklentiyi değiştirin. |
| Eklenti güncel ve düzenli bakılıyor | Otomatik ya da haftalık güncellemeye devam edin. |
Kapatılan bir eklenti bulduysanız
Kaldırmak ilk adım, ama tek adım değil. Eklenti bir süredir açıktaysa sitede iz bırakılmış olabilir. Sırasıyla şunları yapın:
- Önce yedek alın. Bir şey bozulursa geri dönebilmek için mevcut hâlin tam yedeğini alın. Ama bu yedeği "temiz" diye işaretlemeyin.
- Eklentiyi silin. Devre dışı bırakıp bırakmamak değil, silmek. Eklentinin işlevine ihtiyacınız varsa güncel ve bakımı yapılan bir alternatif kurun.
- Eklentinin dokunduğu bilgileri değiştirin. Haberdeki eklenti ödeme bilgisi tutuyordu; benzer bir eklentide ödeme anahtarlarını, API anahtarlarını ve bağlı hesapların parolalarını yenileyin.
- Yönetici hesaplarına bakın. Tanımadığınız bir yönetici hesabı varsa silin, kalan bütün yönetici parolalarını değiştirin.
- Dosya ve kayıtlara bakın. Sunucu kayıtlarında, giriş yapmamış kullanıcılardan gelen olağan dışı istekler arayın. Güvenlik eklentisi ya da hosting firmanızın tarama aracıyla değiştirilmiş dosya taraması yapın.
- Gerekirse temiz yedekten dönün. İz bulursanız, eklentinin kapatıldığı tarihten önceki ve temiz olduğundan emin olduğunuz bir yedeğe dönmek en güvenli yoldur. Yedeklerin nasıl tutulması gerektiğini web sitesi yedekleme yazımızda anlattık.
Yerine hangi eklentiyi koymalı
Kapatılan ya da terk edilmiş bir eklentiyi silmek kolay; zor olan, gördüğü işi yapacak yeni bir eklenti seçmek. Aceleyle ilk bulunan eklentiyi kurmak, aynı sorunu birkaç ay sonra yeniden yaşamanın en kısa yoludur. Seçerken şu sorulara bakın:
- Son güncelleme ne zaman yapılmış? Düzenli güncellenen bir eklenti, geliştiricisinin hâlâ ilgilendiğini gösterir.
- Destek bölümünde sorular cevaplanıyor mu? Dizindeki destek sayfasında cevapsız kalmış çok sayıda soru, iyi bir işaret değildir.
- İhtiyacınızdan fazlasını mı yapıyor? Tek bir iş için onlarca özellik getiren eklenti, daha geniş bir saldırı yüzeyi demektir.
- Gerçekten eklenti gerekiyor mu? Bazı işler temanın kendisiyle, birkaç satırlık düzenlemeyle ya da hosting panelindeki bir ayarla çözülebilir.
Yeni eklentiyi canlı sitede değil, mümkünse sitenin bir kopyasında deneyin. Birçok hosting firması bu tür bir deneme ortamı sunar.
Sunucu tarafında ek önlemler
Eklenti listesini temiz tutmak birinci savunma hattı. Ama hosting ya da sunucu tarafında alınan önlemler, bir açık gözden kaçtığında zararı sınırlar:
- Web uygulama güvenlik duvarı. Bilinen saldırı kalıplarını siteye ulaşmadan durdurur. Bazı hosting firmaları bunu pakete dahil eder, bazıları ayrı bir hizmet olarak sunar.
- Olağan dışı isteklerin izlenmesi. Haberdeki türden açıklar genellikle WordPress'in arka plan isteklerini işleyen adrese, giriş yapmamış kullanıcılardan gelen isteklerle kullanılır. Bu adrese gelen ani yoğunluk bir uyarı işaretidir.
- Dosya izinleri. Sitenin dosyalarının gereğinden geniş yazma iznine sahip olmaması, bir saldırganın dosya değiştirmesini zorlaştırır.
- Ayrı yerde tutulan yedek. Yedek yalnızca aynı sunucuda duruyorsa, sunucuya erişen biri yedeğe de erişebilir.
Bir ajans ya da serbest çalışan biriyle çalışıyorsanız, ona şu iki soruyu sorun: "Sitemizde dizinden kaldırılmış ya da bir yıldır güncellenmeyen eklenti var mı?" ve "Bunu en son ne zaman kontrol ettiniz?" Cevabın net olması gerekir.
Bundan sonrası için alışkanlıklar
Bu tür haberlerin hepsini takip etmek bir işletme sahibinin işi değil. Ama birkaç alışkanlık, bir sonraki haberde "bizde var mıydı?" diye panikle aramanın önüne geçer:
- Az eklenti, iyi eklenti. Her yeni ihtiyaç için yeni eklenti kurmayın. Kurmadan önce son güncelleme tarihine ve kaç sitede kullanıldığına bakın.
- Üç ayda bir liste kontrolü. Yukarıdaki kontrolü takviminize koyun. Yarım saat sürer.
- Kullanılmayanı silin. "Belki lazım olur" diye bekletilen eklenti, en çok unutulan eklentidir.
- Güncellemeleri biri üstlensin. Ajans, çalışan ya da bakım anlaşması; kimin yaptığı yazılı olsun.
- Yönetici hesaplarını sınırlayın. Herkese yönetici yetkisi vermeyin; iki adımlı doğrulamayı açın.
Sitenizin genel güvenlik düzenini küçük işletmeler için web sitesi güvenliği yazımızda madde madde anlattık. WordPress ile özel yazılım arasında karar vermeye çalışıyorsanız, eklenti bakımının bu karardaki yerini WordPress mi özel yazılım mı yazısında tartıştık.
Bu işi düzenli yaptırmak isterseniz
Eklenti ve tema güncellemelerini, kapatılan eklenti kontrolünü ve yedek testini düzenli bir işe çevirmek, tek seferlik temizlikten daha ucuza gelir. WordPress siteler için sunduğumuz WordPress hizmetinde ve bakım ve güvenlik hizmetimizde bu kontroller takvime bağlıdır. Sitenizin eklenti listesine birlikte bakmak isterseniz Teklif Al sayfasından bize yazın.
Kaynaklar
- The Hacker News: Attackers target unpatched CryptoPayment Gateway flaw (3 Kasım 2026)
- OpenCVE: CVE-2026-81648 kaydı
- SentinelOne güvenlik açığı veritabanı: CVE-2026-81648
Sık sorulan sorular
Devre dışı bıraktığım eklenti de risk taşır mı?
Taşıyabilir. Devre dışı bırakılan eklentinin dosyaları sunucuda durmaya devam eder ve bazı açıklar dosyalara doğrudan erişimle kullanılabilir. Kullanmadığınız eklentiyi devre dışı bırakmak yerine silmek daha güvenlidir.
Bir eklentinin kapatıldığını nereden anlarım?
Eklentinin wordpress.org üzerindeki sayfasına bakın. Kapatılan eklentilerde sayfanın üstünde eklentinin kapatıldığı ve indirilemediği yazar. Panelde "Ayrıntıları göster" bağlantısının çalışmaması da bir işarettir.
Ücretli aldığım eklenti dizinde yok, ne yapmalıyım?
Ücretli eklentiler çoğunlukla dizinde bulunmaz. Bunlar için geliştiricinin kendi sitesindeki sürüm notlarına ve lisansınızın güncelleme alıp almadığına bakın. Lisans süresi bitmişse eklenti güncelleme almıyor olabilir.
Bu yazıdaki eklentiyi kullanmıyorum, yine de bir şey yapmam gerekir mi?
Haberdeki eklenti az kullanılan bir eklenti. Asıl ders, güncelleme almayan her eklentinin aynı riski taşıması. Yazıdaki kontrol listesini yılda birkaç kez uygulamak, benzer bir açığa hazırlıksız yakalanmamanızı sağlar.
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi yazın; yazar olarak yanıtlıyoruz.